

최근 한국 금융권을 대상으로 한 연쇄 해킹 공격에 중국산 인공지능 침투 테스트 도구 '아르텍스(ARTEX)'가 악용된 것으로 알려졌습니다. 이로 인해 아르텍스 개발자는 악용 논란 끝에 결국 소스 코드 공개를 중단하고 업데이트를 중단하겠다고 밝혔습니다. 금융당국은 국내 은행을 겨냥한 사이버 공격이 잇따르자 개인정보 유출을 빌미로 한 보이스피싱과 스미싱 등 2차 피해에 각별한 주의를 당부했습니다.
이번 금융권 해킹 사태는 AI 도구가 사이버 공격에 악용될 수 있음을 보여주며 보안 업계에 경종을 울렸습니다. 특히 아르텍스 개발자가 도구의 오용을 인정하며 개발을 중단한 것은 AI 기술의 윤리적 사용에 대한 중요한 시사점을 제공합니다. 로이터통신은 한국과 일본에서 발생한 사이버 공격 사례와 함께 AI가 해킹에 사용된 점을 주목하며, 금융권의 개인정보 보호와 소비자 보안에 비상이 걸렸음을 강조했습니다.
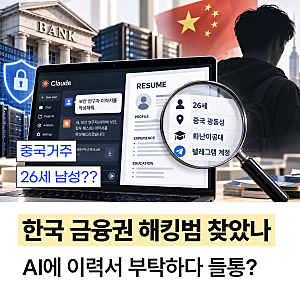
블로거들은 이번 한국 금융권 AI 해킹 사태의 배후로 중국의 20대 청년이 지목된 점과, 해커가 AI에 이력서 작성을 부탁하다 정체가 들통났다는 흥미로운 비하인드 스토리에 주목하고 있습니다. 신한은행, KB국민은행 등 국내 주요 금융기관의 개인정보 유출 가능성과 함께, AI 기반 해킹 툴 'ARTEX'의 악용 사례를 심층 분석하며 독자들의 궁금증을 자극하고 있습니다. 블로그에서는 AI 해킹의 구체적인 수법과 내 계좌를 안전하게 지키는 방법에 대한 정보도 다루고 있습니다.