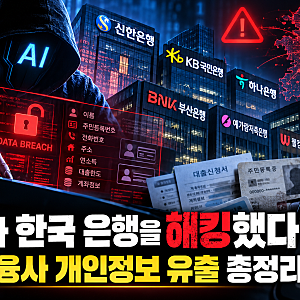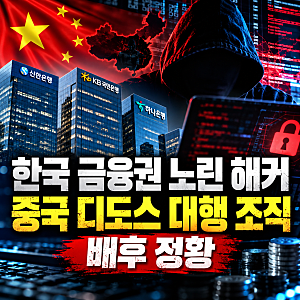


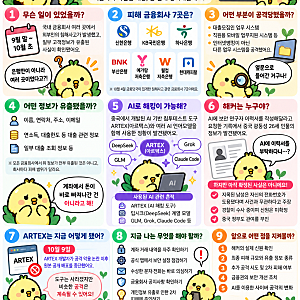
최근 한국 금융권을 대상으로 한 연쇄 해킹 공격에 중국산 인공지능(AI) 침투 테스트 도구 '아르텍스(ARTEX)'가 활용된 것으로 알려졌습니다. 이 도구의 개발자는 악용 논란이 커지자 결국 소스 코드 공개를 중단하고 업데이트를 하지 않겠다고 밝혔습니다. 금융당국은 이번 사태와 관련하여 개인정보 유출을 빌미로 한 보이스피싱 및 스미싱 등 2차 피해에 대한 각별한 주의를 당부했습니다.
이번 AI 해킹 사태는 AI가 해킹 작업을 자동화하여 공격 속도와 효율성을 높일 수 있음을 보여주며, 사이버 보안의 새로운 위협으로 부상했습니다. 특히, '아르텍스' 개발 중단에도 불구하고 이미 유포된 도구를 통한 해킹 위험은 여전히 존재하여 금융권의 보안 강화가 시급한 상황입니다. 블로거들은 이번 사건을 통해 기존의 망분리 등 보안 체계의 한계를 지적하며 구조적인 개선이 필요하다고 분석하고 있습니다.
블로거들 사이에서는 한국 금융권 해킹의 배후로 중국 광둥성에 거주하는 26세 청년이 지목되며, 그가 AI에 이력서 작성을 부탁했다가 꼬리가 잡혔다는 흥미로운 비하인드 스토리가 확산되고 있습니다. 신한은행을 시작으로 국민은행, 하나은행 등 다수의 금융기관에서 개인정보가 유출된 것으로 알려진 가운데, 블로거들은 이 사건이 한국 금융권 보안 시스템의 허점을 드러냈다고 지적하고 있습니다.