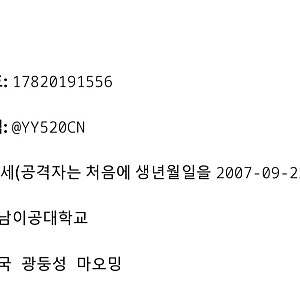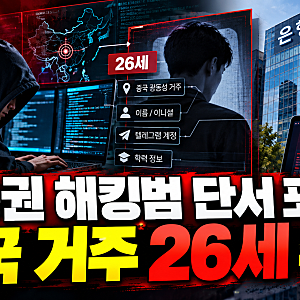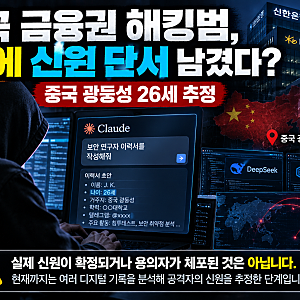


최근 국내 주요 금융기관을 대상으로 발생한 연쇄 사이버 공격의 배후로 중국 광둥성에 거주하는 26세 인물이 지목되었습니다. 글로벌 사이버보안업체 크라우드스트라이크는 공격자 신원과 관련된 단서가 포착되었으며, 홍콩 소재 서버를 주 통제 인프라로 삼고 중국 AI 모델 '딥시크'를 활용한 정황을 확인했다고 밝혔습니다. 이는 한국 금융권 해킹 사태의 공격자 신원과 관련하여 처음으로 구체적인 단서가 드러난 사례입니다.
이번 해킹 사건에서는 중국에서 개발된 오픈소스 침투 테스트 도구 '아르텍스'(ARTEX)가 사용된 것으로 파악되었습니다. 특히 공격자가 AI에 이력서 작성을 요청하는 과정에서 신원과 관련된 단서가 노출된 것으로 알려져 주목받고 있습니다. 블로거들은 단순한 해킹을 넘어 AI 기술을 악용한 지능적인 공격 방식에 대한 우려를 표하며, 금융 보안 시스템의 전반적인 강화 필요성을 강조하고 있습니다.
블로거들은 이번 금융권 해킹범 중국 26세 추정 소식에 대해 AI 기술의 양면성을 지적하며, 공격자가 어떻게 AI를 활용해 자신의 신원을 노출하게 되었는지에 큰 관심을 보이고 있습니다. 특히 '클로드 코드'에서 포착된 단서가 무엇인지, 그리고 공격자가 사용한 AI 모델 '딥시크'와 '아르텍스'가 어떤 방식으로 금융 시스템을 침투했는지에 대한 심층적인 분석과 비하인드 스토리가 블로그 글에서 활발하게 다뤄지고 있습니다.