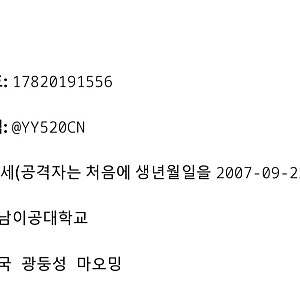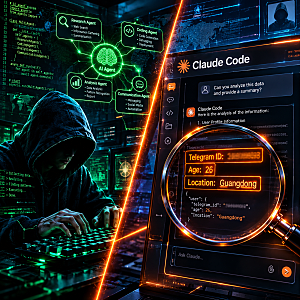


최근 국내 금융권을 대상으로 한 연쇄 해킹 공격의 배후로 중국 광둥성에 거주하는 26세 인물이 지목되었습니다. 글로벌 보안기업 크라우드스트라이크의 분석 보고서에 따르면, 공격자는 생성형 AI 코딩 도구 '클로드 코드'를 사용하는 과정에서 신원 관련 단서를 노출한 것으로 알려졌습니다. 이는 한국 금융권 해킹 사태의 공격자 신원과 관련하여 처음으로 포착된 구체적인 단서로 주목받고 있습니다.
이번 해킹 공격의 배후가 26세 중국인으로 추정되면서, 생성형 AI 도구의 오용 가능성과 사이버 보안의 취약성에 대한 우려가 커지고 있습니다. 블로거들은 AI 코딩 도구가 해킹 공격에 활용될 수 있다는 점에 주목하며, AI 기술 발전이 가져올 수 있는 양면성에 대해 다양한 관점을 제시하고 있습니다. 또한, 이번 사건이 단순한 추정일 뿐 신원이 특정된 것은 아니라는 점을 강조하며 섣부른 판단을 경계하는 목소리도 나오고 있습니다.
블로그에서는 이번 사건의 전말과 함께 공격자가 AI 코딩 도구에 남긴 이력서 작성 요청 등 치명적인 단서들에 대한 심층 분석이 이어지고 있습니다. 특히, AI 기반 해킹툴 'ARTEX'의 악용 가능성과 국내 금융기관의 보안 시스템에 대한 질문이 제기되고 있습니다. 독자들은 블로그 글을 통해 내 금융 정보의 안전성에 대한 궁금증을 해소하고, 이번 사건이 금융권에 미칠 파장과 향후 대응 방안에 대한 비하인드 스토리를 확인할 수 있습니다.