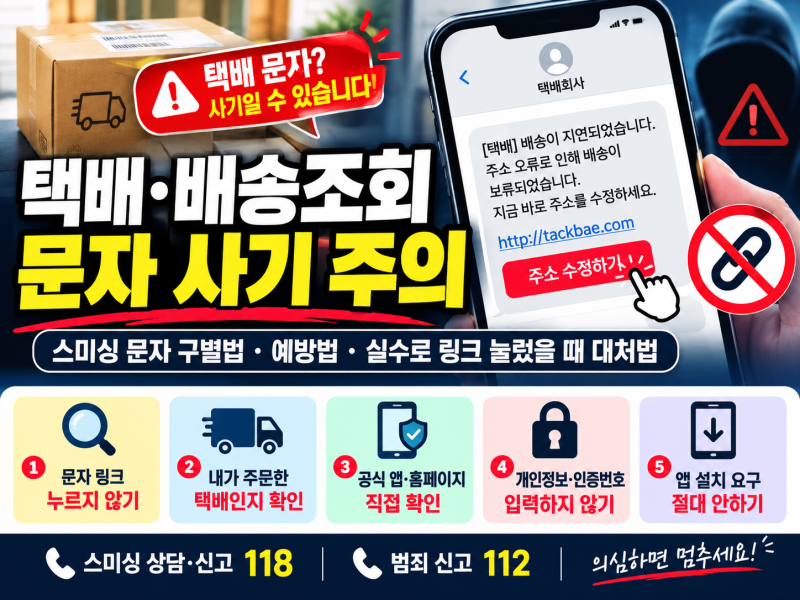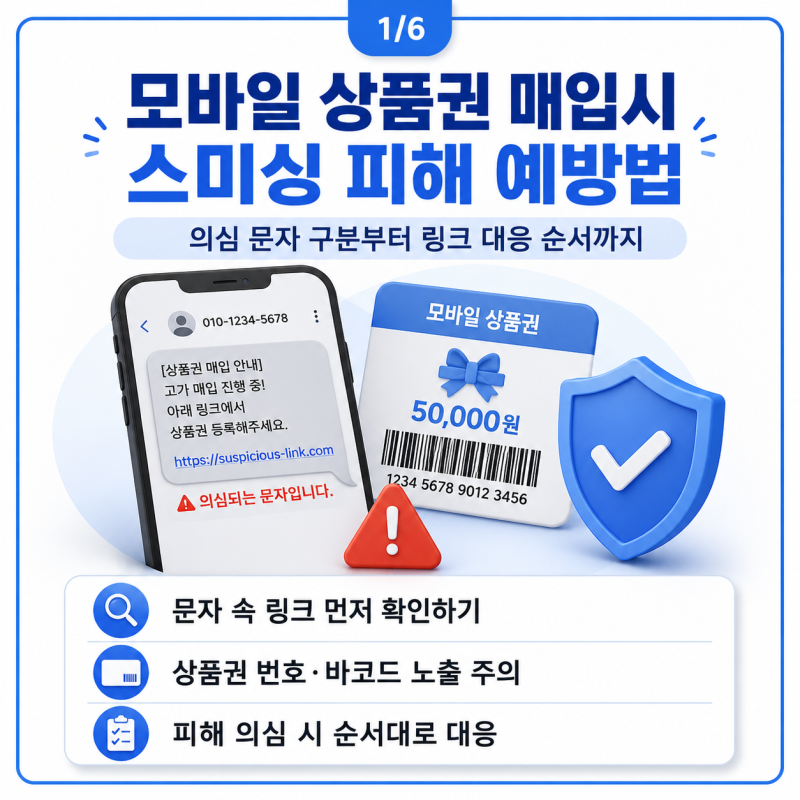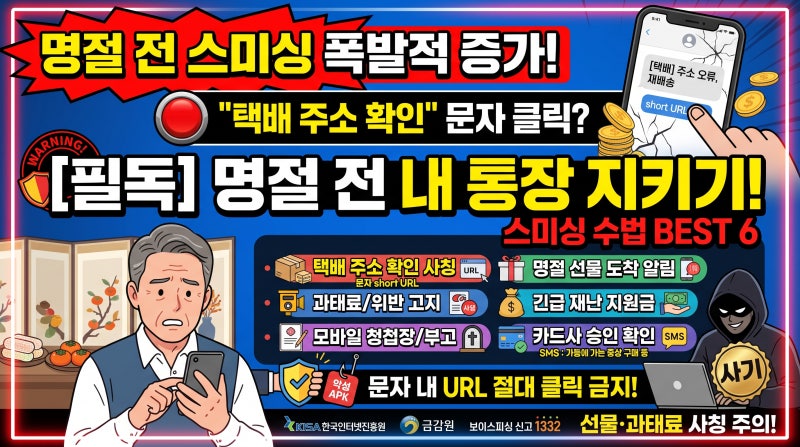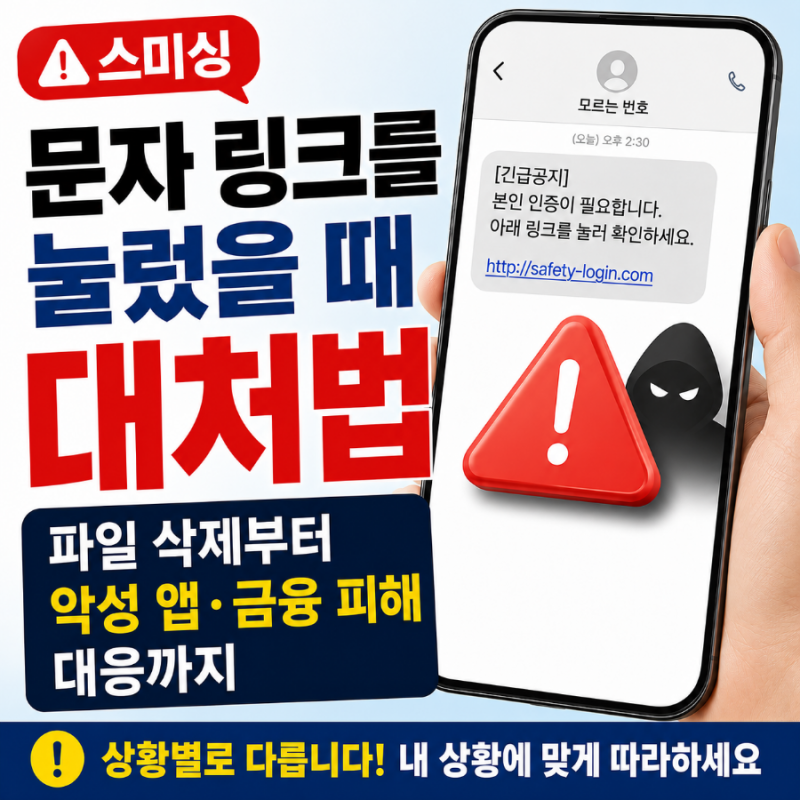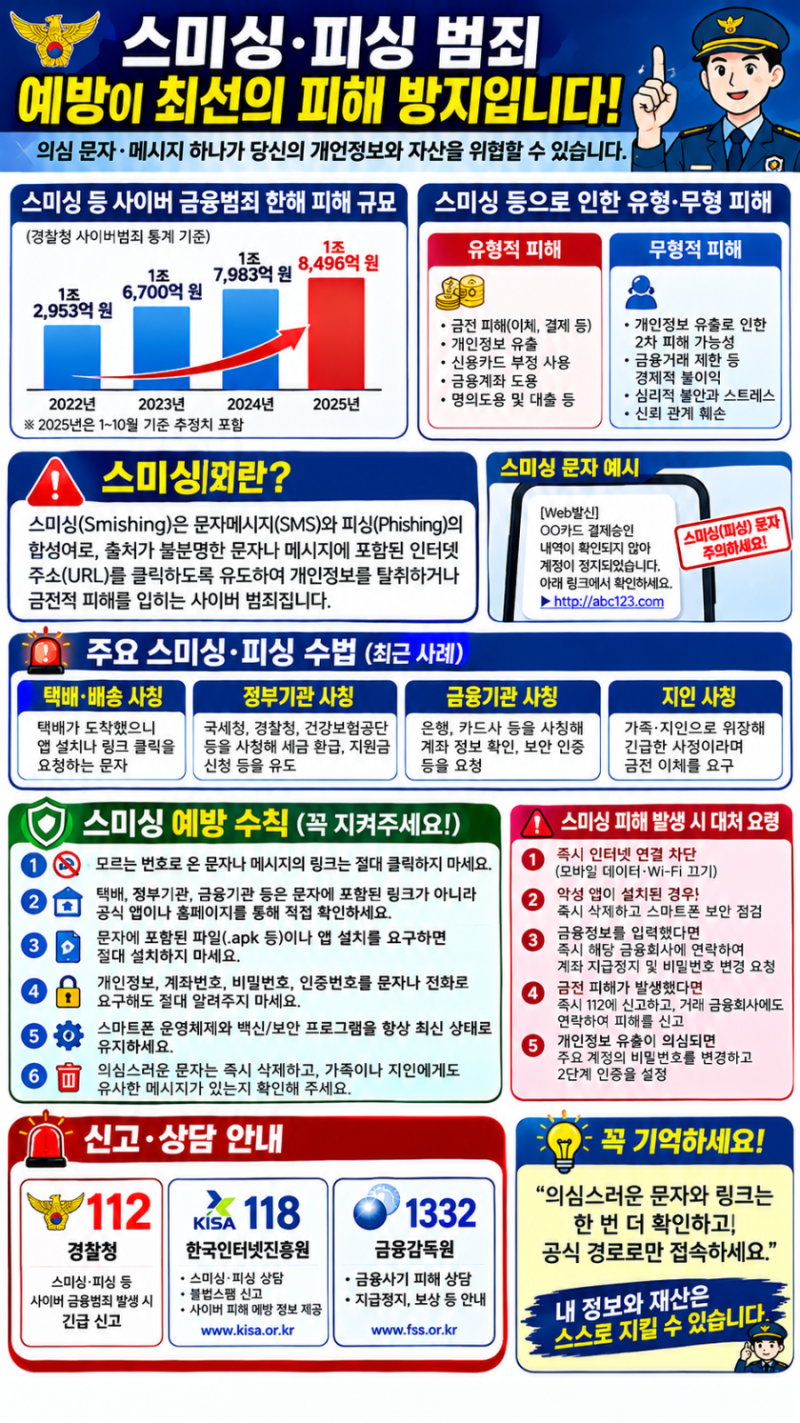
스미싱은 문자메시지와 피싱의 합성어로, 택배, 범칙금, 건강검진, 지원금 등을 사칭하여 문자 속 인터넷 주소(URL)를 클릭하게 한 뒤 개인정보를 빼내거나 악성 앱 설치를 유도하는 범죄입니다. 최근에는 단순 문자 사기를 넘어 휴대전화 명의도용, 계좌 탈취, 추가 사기로 이어지는 복합범죄로 발전하고 있으며, 한국인터넷진흥원(KISA)도 이를 주요 사이버 위협으로 분류하고 있습니다. 경찰청 통계에 따르면 스미싱 범죄 피해액은 2020년 11억원에서 2024년 546억원으로 약 50배 증가하는 등 심각성이 커지고 있습니다.
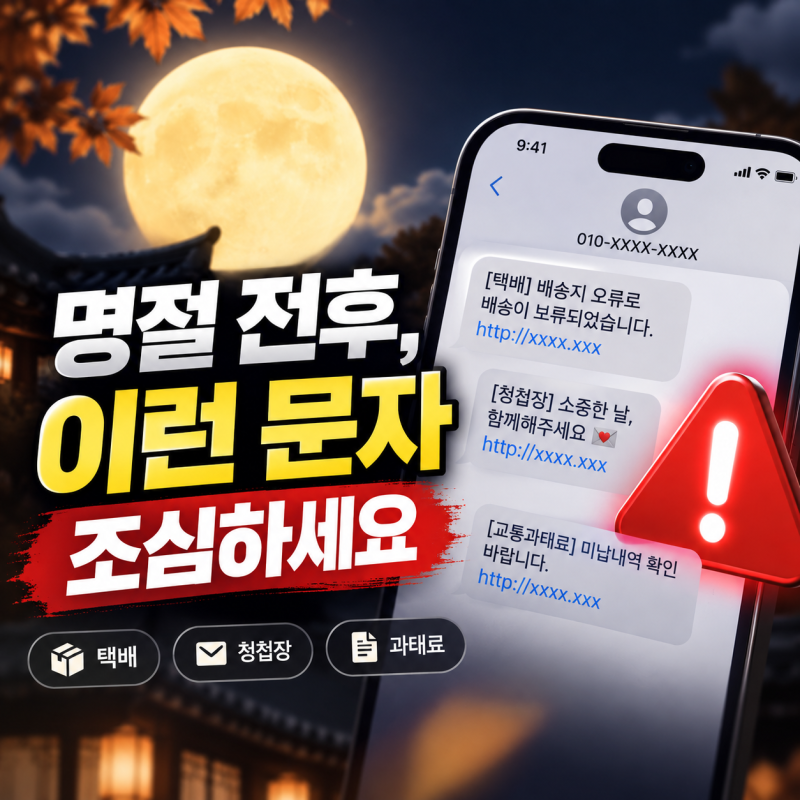
블로거들은 스미싱 피해가 명절 기간에 폭발적으로 증가하는 경향이 있다고 분석합니다. 과거에는 조잡한 맞춤법으로 구별이 쉬웠으나, 최근에는 공공기관 알림톡이나 대형 택배사 배송 조회 시스템, 심지어 가족의 말투까지 정교하게 모방하여 피해를 유발합니다. 특히 명절 특수를 노린 택배 배송 오류 사칭이 압도적인 비중을 차지하며, 링크 클릭 후 악성 앱 설치를 유도하여 금융 정보를 탈취하는 수법이 흔하게 사용됩니다. 반면, 링크만 눌렀다고 해서 무조건 악성 앱에 감염되는 것은 아니므로, 당황하지 않고 상황을 정확히 파악하는 것이 중요하다고 강조합니다.
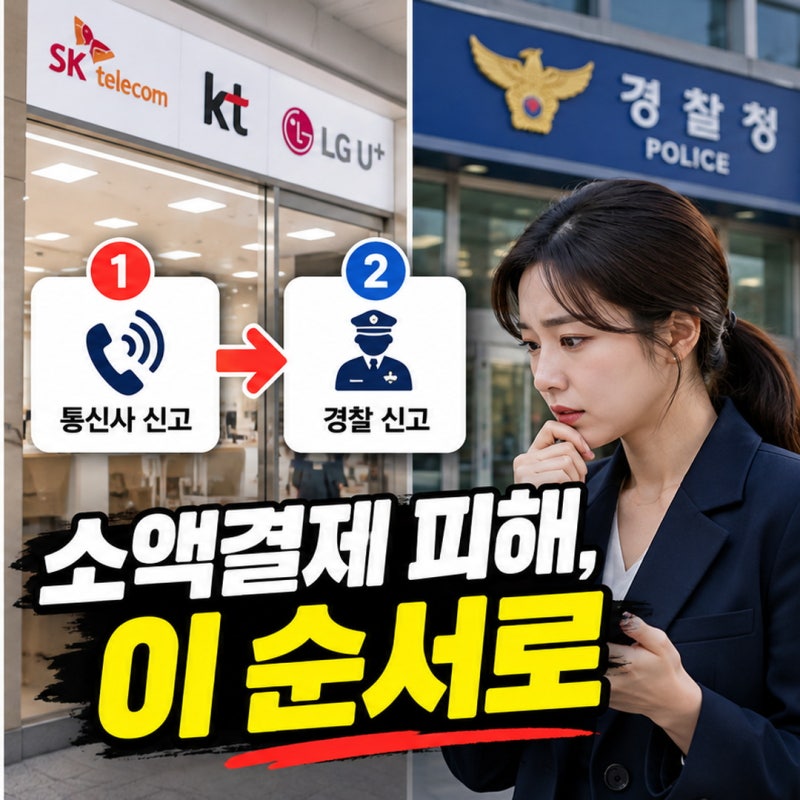
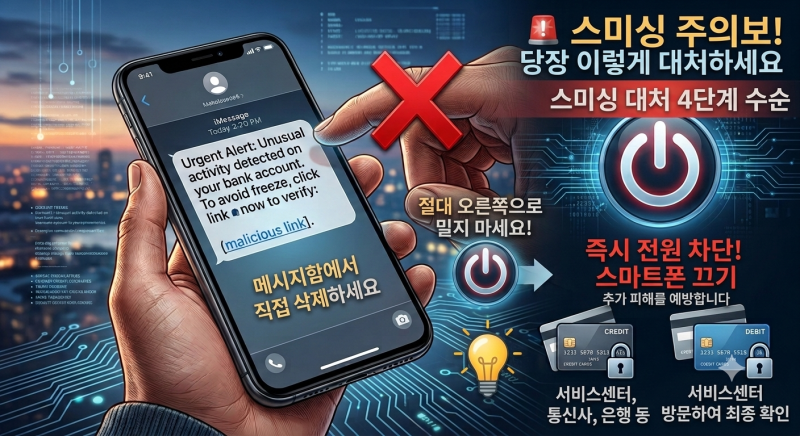
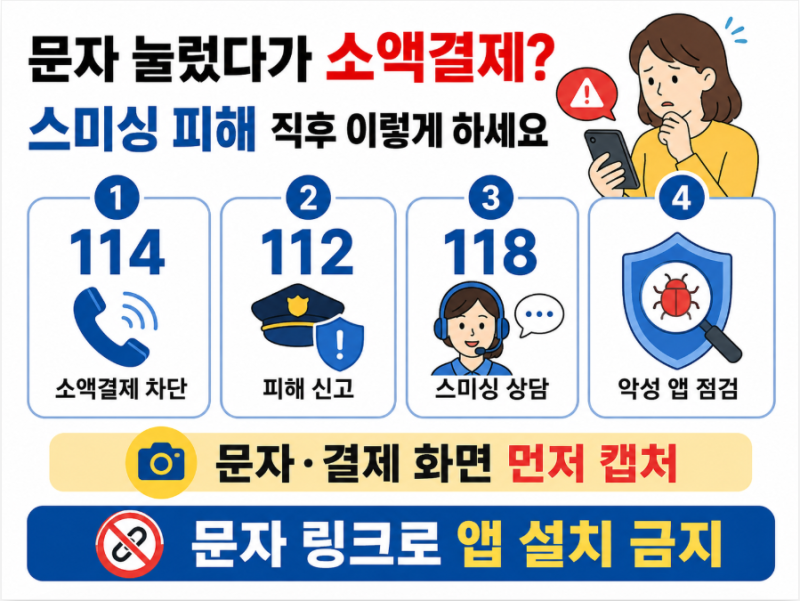
스미싱 피해를 막기 위한 가장 중요한 예방 수칙은 문자 속 URL을 절대 누르지 않는 것입니다. 만약 실수로 링크를 눌렀다면, 추가적인 개인정보 입력이나 앱 설치를 중단하고, 즉시 해당 금융기관이나 통신사에 연락하여 피해 가능성을 확인해야 합니다. 특히 악성 앱이 설치되었다면 네트워크 차단을 고려하고, KISA 118 상담센터를 통해 전문가의 도움을 받아 악성 앱 점검 및 삭제를 진행하는 것이 현명한 대처 방법입니다.