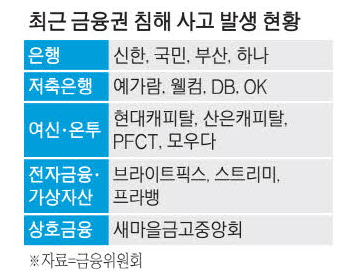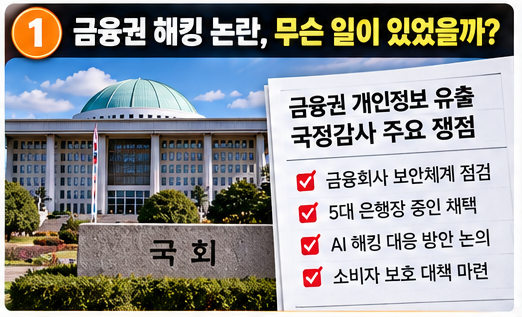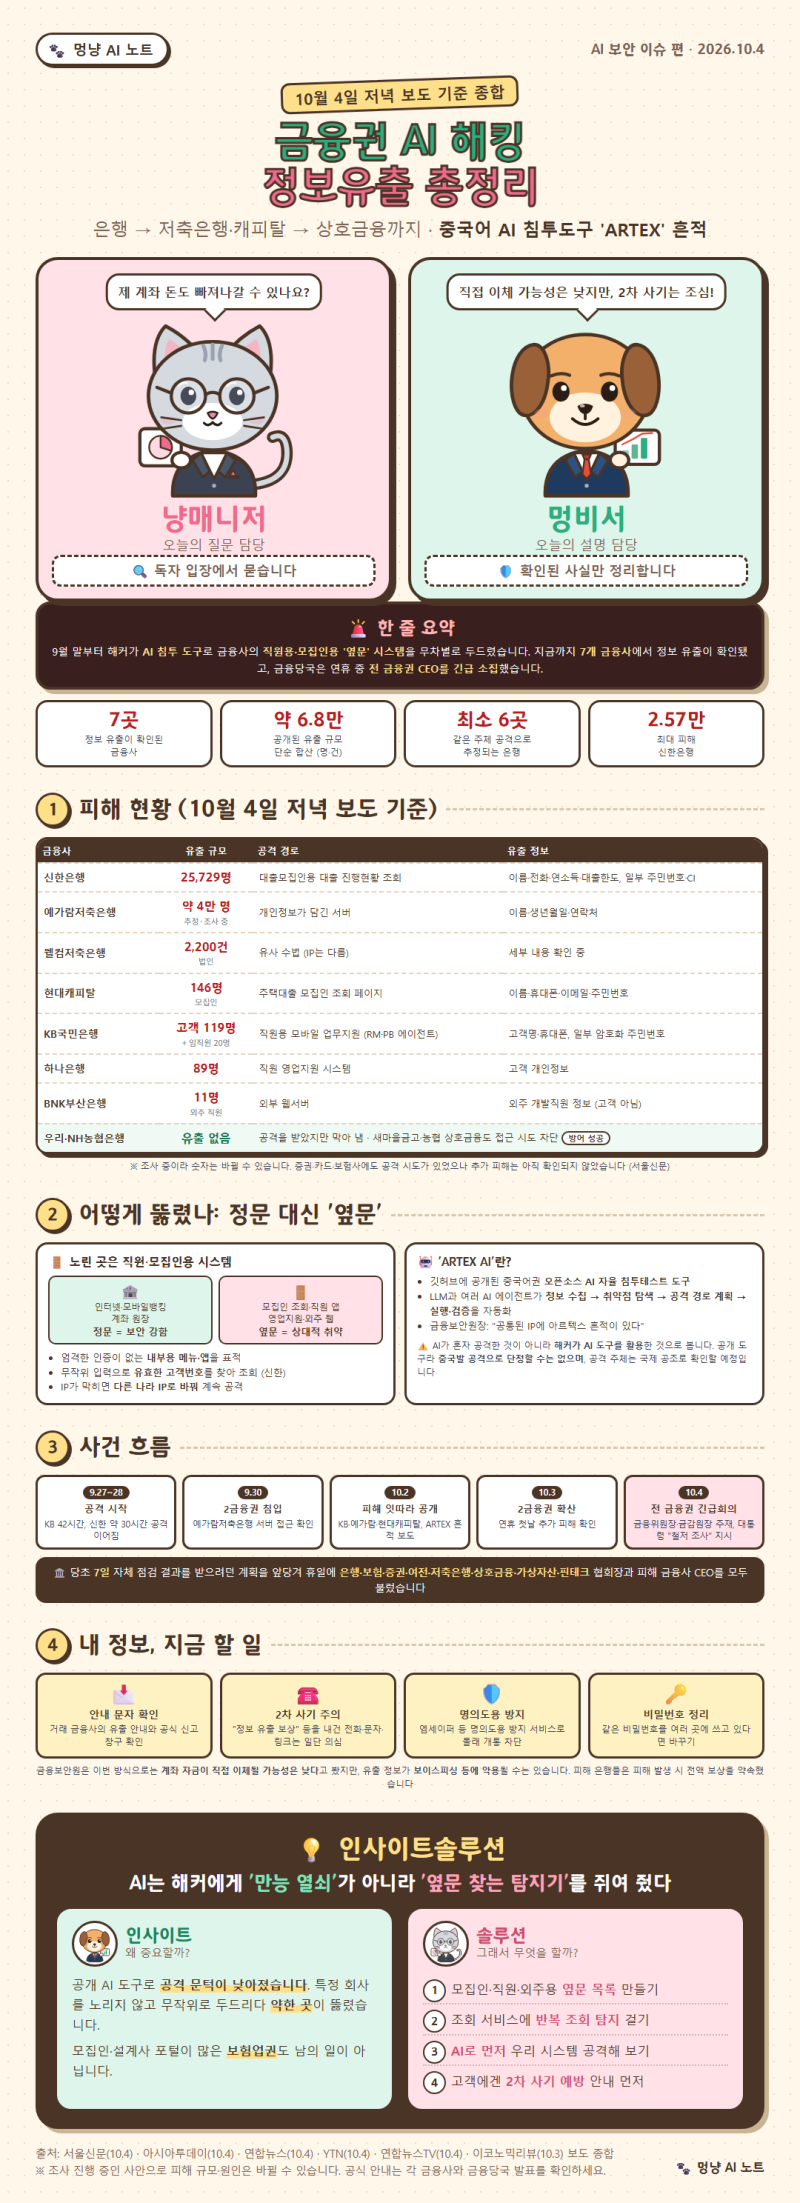
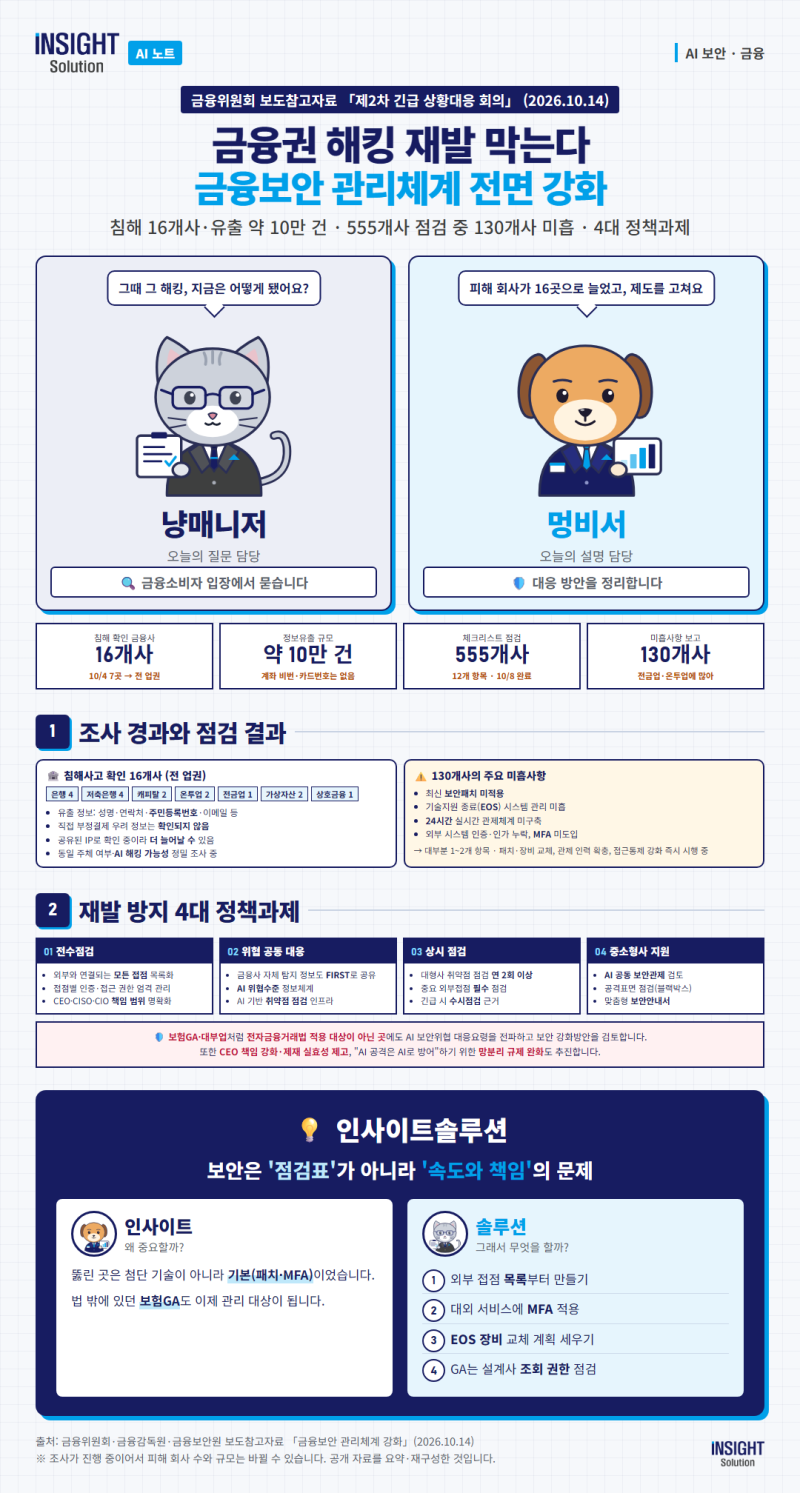
최근 금융권에서 해킹 사고가 잇따라 발생하며 고객들의 불안감이 고조되고 있습니다. 2026년 10월 14일 금융당국 발표에 따르면, 시중은행 4곳을 포함한 총 16개 금융기관에서 해킹 침해 사고가 확인되었으며, 약 10만 건의 개인정보가 유출된 것으로 파악되었습니다. 이번 공격에서는 인공지능(AI) 도구가 활용된 정황이 포착되어 기존 해킹 방식보다 더욱 빠르고 광범위한 취약점 탐색 및 공격이 이루어진 것으로 분석됩니다.
초기에는 7개 금융회사에서 정보 유출이 확인되었으나, 금융당국의 전수 점검 결과 16개 기관으로 피해 범위가 확대되었습니다. 유출된 정보에는 이름, 연락처, 주민등록번호, 이메일 주소 등이 포함되었으나, 계좌번호나 카드번호 등 직접적인 부정 결제 관련 정보 유출은 현재까지 확인되지 않았습니다. 특히 대출모집인 전용 서비스나 직원용 업무지원 시스템 등 핵심 금융 시스템 외부에 연결된 업무 시스템이 주요 공격 경로로 악용된 사례가 다수 지적되었습니다.
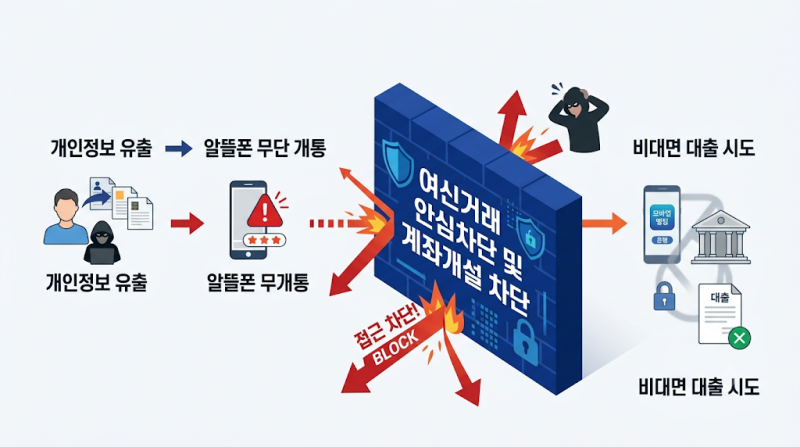
금융당국은 전체 555개 금융사 중 130개사에서 보안 관리 미흡 사항을 적발했으며, 이에 대한 강도 높은 현장 검사를 진행 중입니다. 고객들은 자신의 정보 유출 여부를 각 금융회사의 공식 안내를 통해 확인하고, 개인정보노출자 사고예방시스템 등록 및 여신거래 안심차단 설정 등 선제적인 대응 조치를 취하는 것이 중요합니다. 또한, 검증되지 않은 외부 AI 도구나 오픈소스 소프트웨어 사용에 대한 내부 보안 강화가 시급합니다.