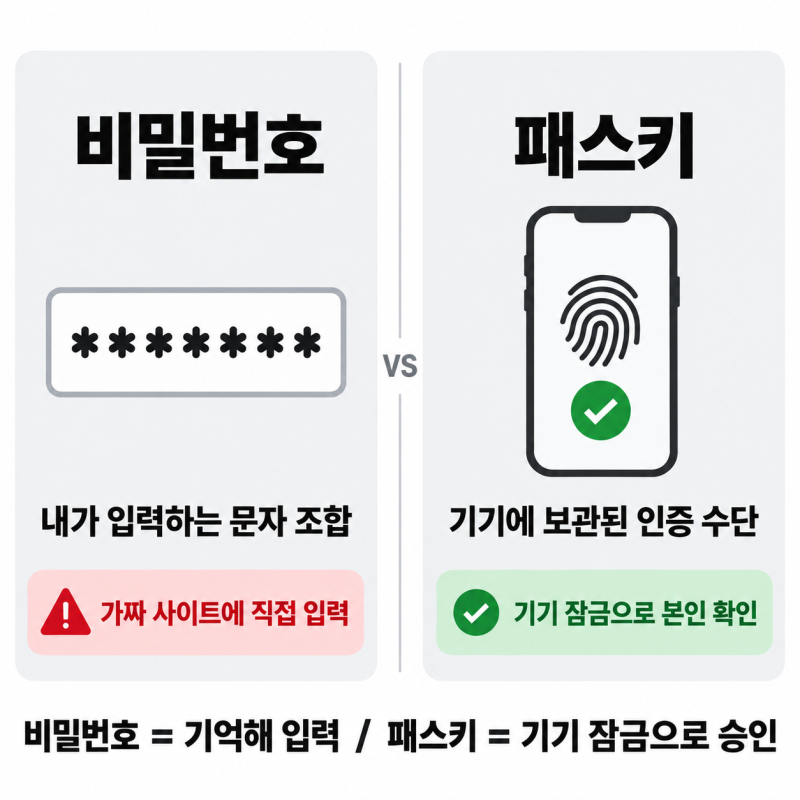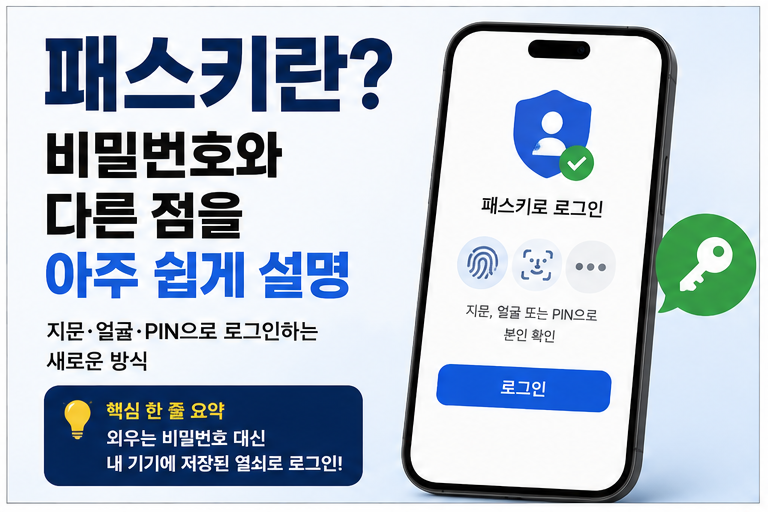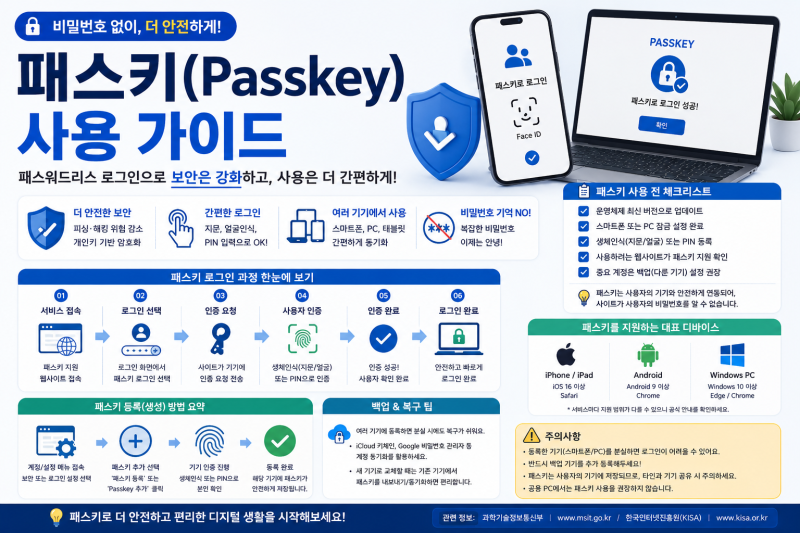
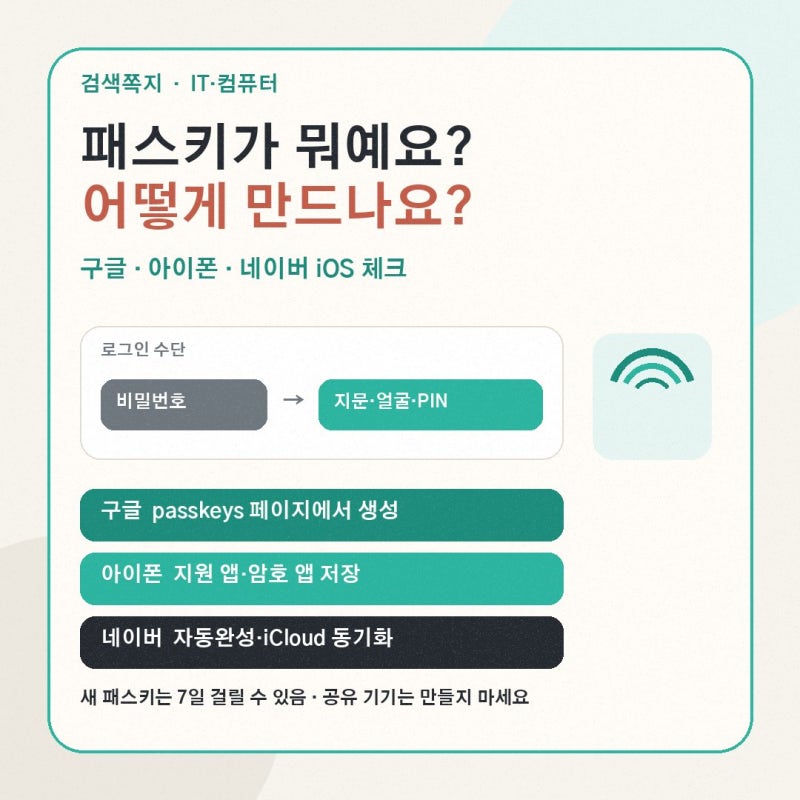
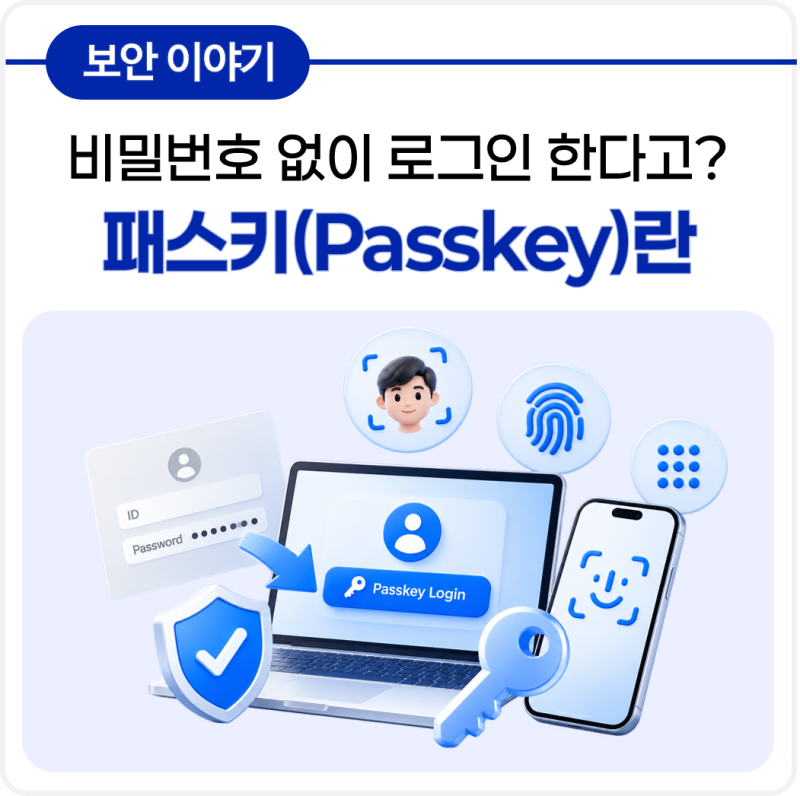
최근 패스키는 비밀번호 없이 생체 인증으로 로그인하는 차세대 보안 기술로 주목받고 있습니다. 이는 아이디와 비밀번호를 입력하는 대신, 사용자의 기기에 저장된 암호화 키를 통해 본인임을 확인하는 방식으로, 피싱 공격에 강하고 보안성이 높다는 장점 때문에 구글, 애플 등 주요 서비스에서 도입이 확산되고 있습니다. 기존의 2단계 인증 방식과 달리 비밀번호 자체를 대체하는 개념으로, 사용자 편의성과 보안을 동시에 강화하는 기술로 평가받고 있습니다.
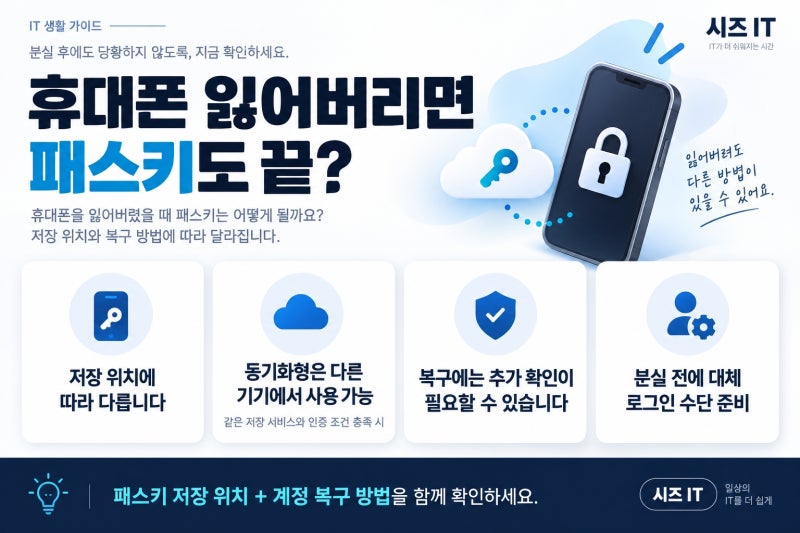
블로거들은 패스키가 단순히 간편 로그인 기능을 넘어선 암호화 키 기반의 로그인 방식임을 강조하며, 비밀번호 재사용 및 유출 위험을 줄일 수 있다고 설명합니다. 하지만 일부 블로거들은 패스키가 특정 기기에 종속될 수 있어 기기 변경 시 계정 복구 및 동기화 문제에 대한 우려를 제기하기도 합니다. 반면 다른 블로거들은 구글 비밀번호 관리자나 iCloud 키체인과 같은 패스키 제공자를 통해 여러 기기 간 동기화가 가능하며, 기존 비밀번호나 백업 코드를 통해 새 기기에서 패스키를 재설정할 수 있다고 안내하며 이러한 우려를 해소하고 있습니다.
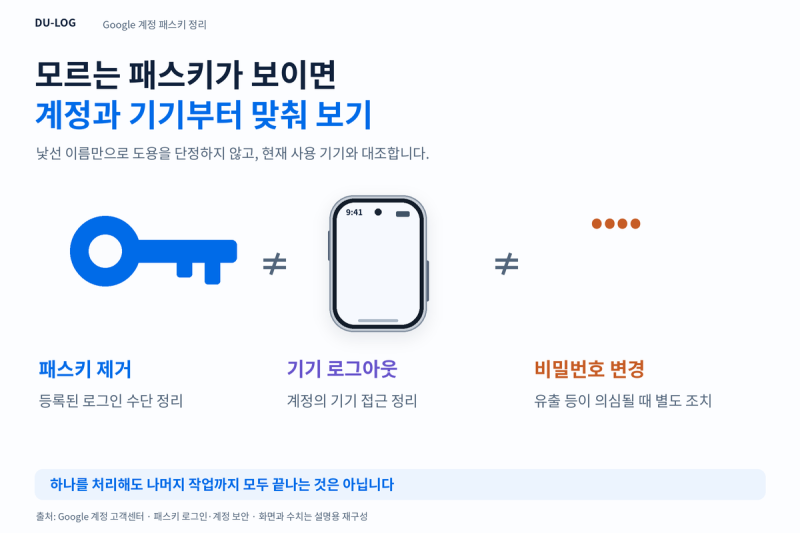
패스키 사용 시 가장 중요한 팁은 개인 기기에만 패스키를 생성하고, 기기 분실 시 해당 패스키를 계정에서 삭제하는 절차를 미리 숙지하는 것입니다. 또한, 패스키가 기존 비밀번호와 2단계 인증 수단을 자동으로 없애지 않으므로, 새 휴대폰으로 변경하더라도 기존 로그인 수단을 통해 계정에 접근하여 새로운 패스키를 설정할 수 있습니다. 이러한 실전 팁들을 통해 패스키의 편리함과 보안성을 안전하게 활용할 수 있습니다.