
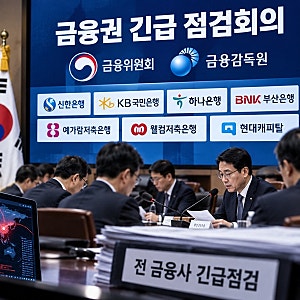

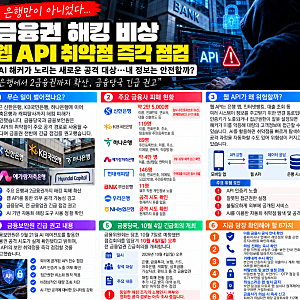

최근 금융권에 해킹 비상이 걸렸습니다. 웰컴저축은행 등 제2금융권으로 해킹 공격이 확산되면서 금융당국은 전 금융사를 긴급 소집하고 보안 강화 대책을 논의했습니다. 과학기술정보통신부와 한국인터넷진흥원은 24시간 비상대응체계를 가동하며 추가 피해 확산 방지에 주력하고 있습니다. 금융당국은 이번 사태를 계기로 전 금융권의 정보 보안 체계를 원점에서 재점검할 것을 주문했습니다.
이번 금융권 해킹 사태는 AI 기술 발전에 따른 새로운 유형의 사이버 공격 가능성을 시사하고 있습니다. AI를 활용한 공격은 기존 보안 시스템의 취약점을 더욱 쉽게 파고들 수 있어 금융권 전반의 위험을 가중시킬 수 있습니다. 금융당국은 AI 공격에 대한 방어 역시 AI를 활용하는 방안을 모색하며, 최고 수준의 경각심을 가지고 정보 보안 체계를 강화해야 한다고 강조했습니다. 이는 금융 시스템의 안정성과 고객 정보 보호에 대한 사회적 책임을 더욱 중요하게 인식하는 계기가 되고 있습니다.
블로거들은 이번 금융권 해킹 비상 사태의 심각성을 인지하며, 500여 금융사의 긴급 점검과 AI 공격 가능성에 주목하고 있습니다. 특히 웹 API 취약점과 AI 해커가 노리는 보안 사각지대에 대한 분석이 활발하게 이루어지고 있습니다. 블로그에서는 신한은행, 국민은행 등 시중은행의 개인정보 유출 가능성까지 언급하며, 전 직원 출근과 같은 비상 대응 체제 이후 금융권이 나아가야 할 방향에 대한 깊이 있는 논의가 이어지고 있습니다.