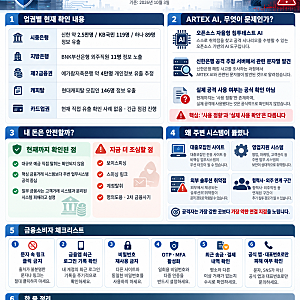
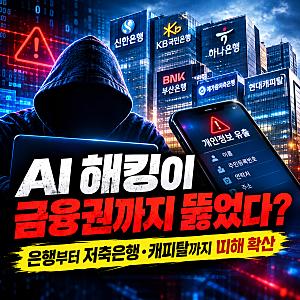
최근 AI 자동화 툴을 활용한 해킹 세력이 금융회사들의 전산망을 무작위로 공격하며 연쇄적인 침해 사고가 발생했습니다. 신한은행에서는 대출모집인 시스템을 통해 약 2만 5천여 명의 고객 개인정보가 유출되었으며, KB국민은행에서도 직원용 시스템이 피해를 입었습니다. 이러한 공격은 시중은행뿐만 아니라 저축은행, 캐피탈, 상호금융까지 금융권 전반으로 확산되어 금융당국에 비상이 걸린 상황입니다.
이번 AI 해킹 사태는 공격자가 조직을 이뤄 수동으로 수행하던 침투 과정을 AI가 대신 설계하고 실행하는 단계에 이르렀음을 보여줍니다. 보안이 가장 엄격하다고 여겨지던 은행권마저 짧은 기간에 잇따라 뚫리면서 금융권 보안망의 취약성이 드러났습니다. 특히 중국어 기반의 AI 해킹 도구가 활용된 정황까지 포착되어 단순한 개별 사고가 아닌 고도화된 사이버 공격에 대한 경계심이 최고조에 달하고 있습니다.
블로거들은 이번 AI 금융권 해킹 사태가 단순한 피싱이나 스미싱을 넘어선 고도화된 공격임을 강조하며, 내 계좌를 지키기 위한 필수 대처법에 주목하고 있습니다. 특히 신한은행 공격 추정 서버에서 ARTEX AI 관련 문자열이 발견되면서 AI가 금융사를 공격한 것 아니냐는 우려가 커지고 있습니다. 블로거들은 금융권 전반의 AI 해킹 피해 규모와 확인 방법을 상세히 다루며, 독자들이 자신의 금융 정보 안전을 점검하도록 유도하고 있습니다.