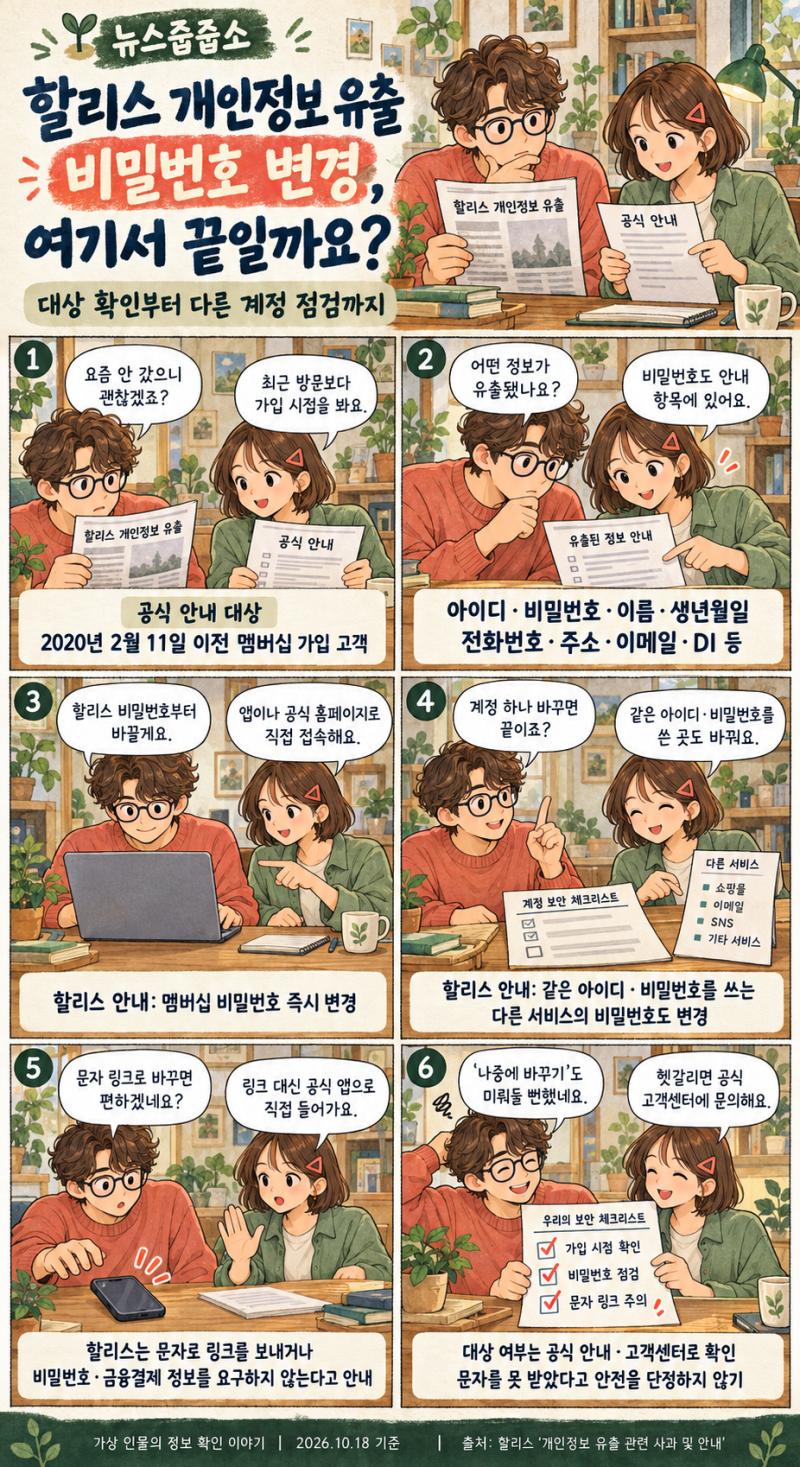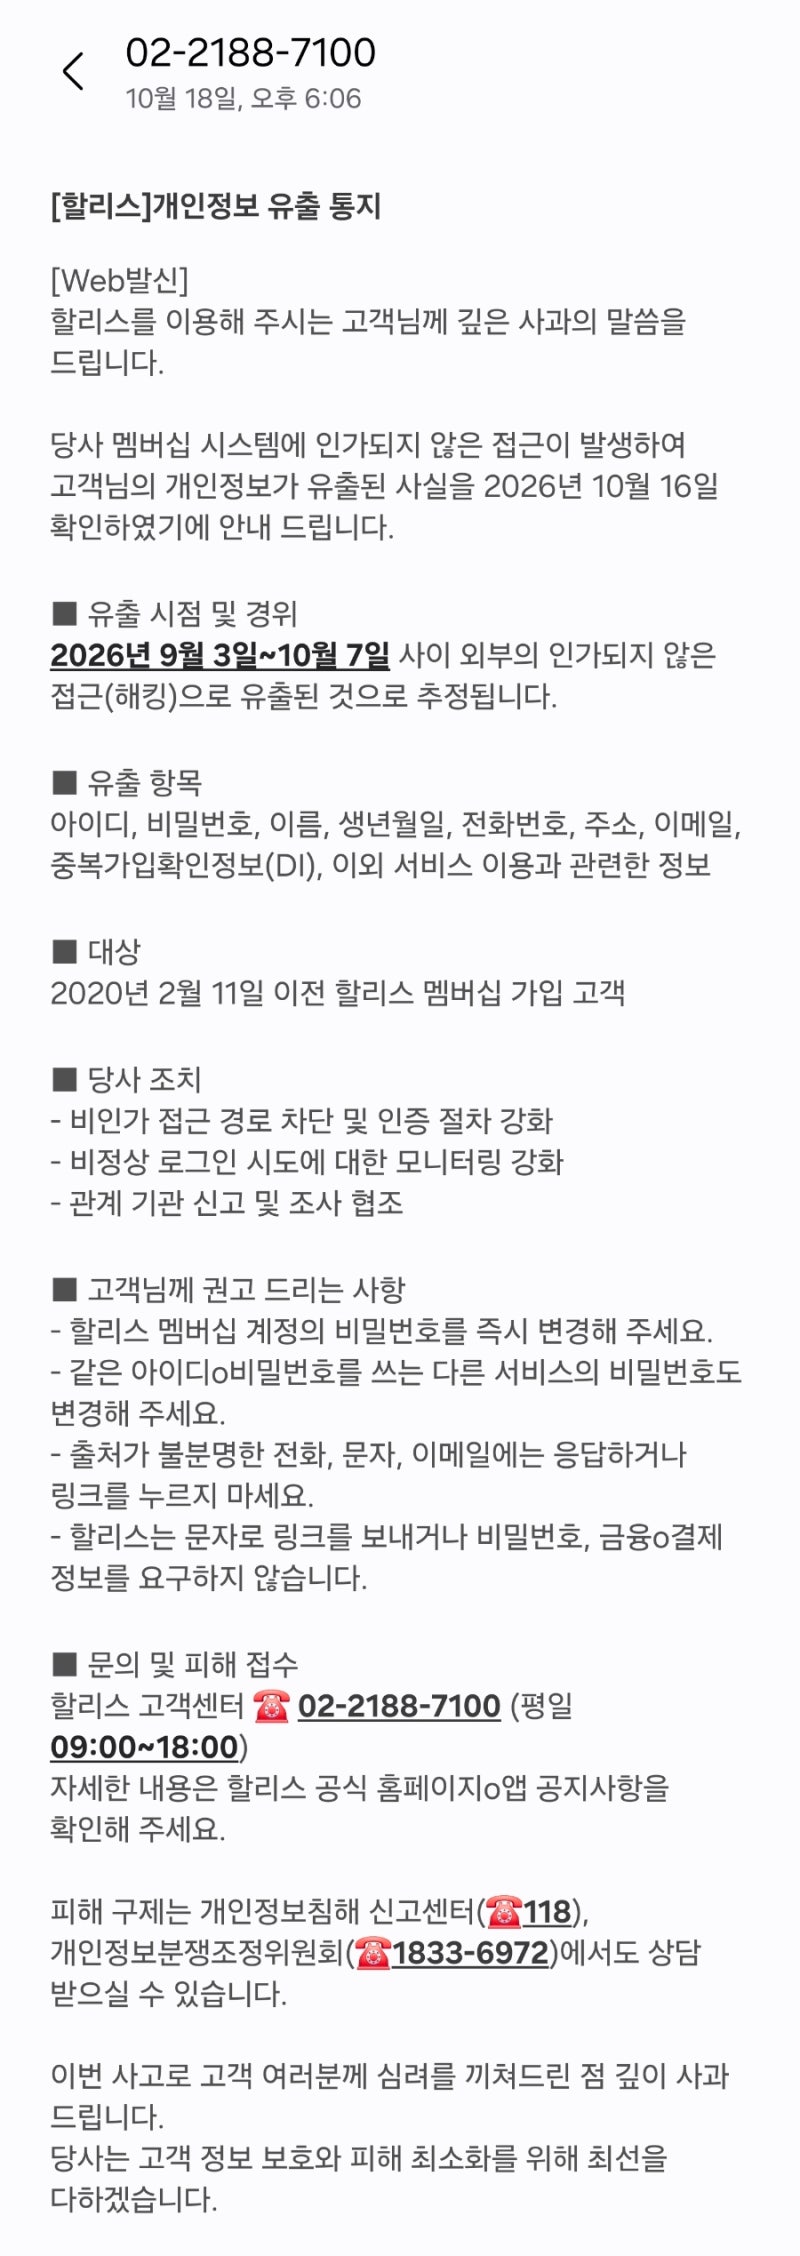
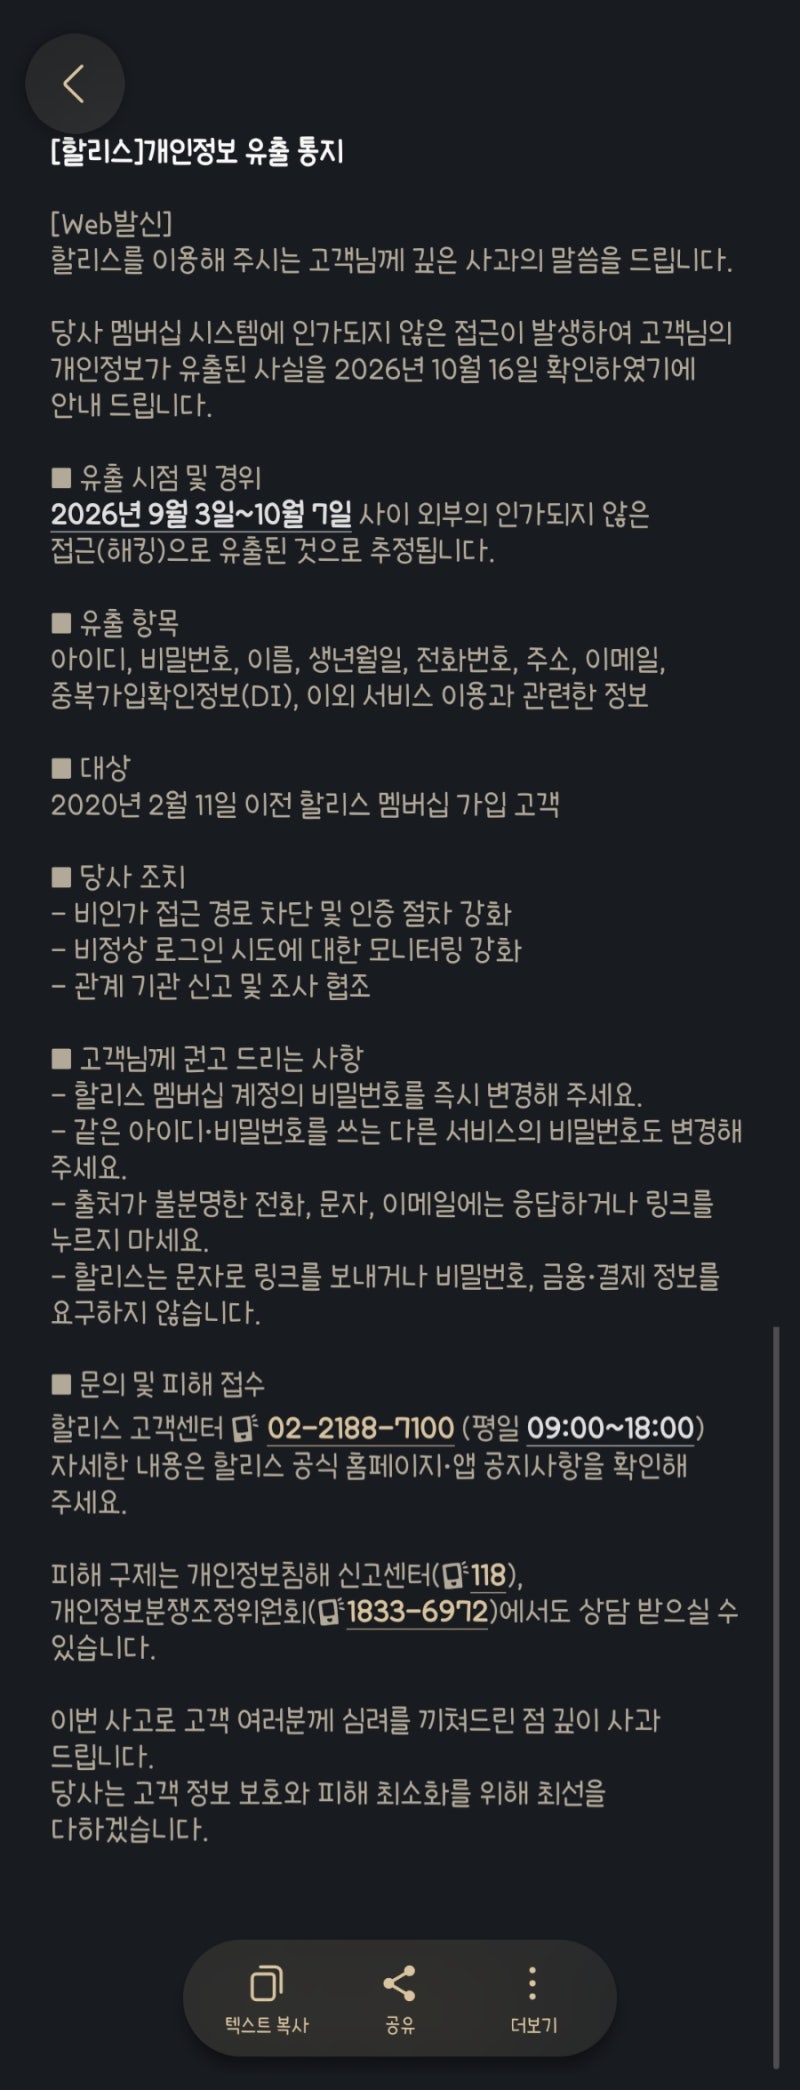
할리스커피에서 최근 발생한 개인정보 유출 사고는 2020년 2월 11일 이전 멤버십 가입 고객을 대상으로 합니다. 이번 유출은 할리스가 멤버십 시스템을 개편하는 과정에서 과거 데이터베이스를 제대로 관리하지 않아 발생한 것으로 추정됩니다. 유출된 정보에는 아이디, 비밀번호, 이름, 생년월일, 전화번호, 주소, 이메일, 중복가입확인정보(DI) 등이 포함되어 있어 2차 피해 방지가 시급한 상황입니다.
이번 유출 사고의 핵심은 과거 멤버십 가입 이력이 있는 고객들이 현재 할리스 앱을 사용하지 않더라도 개인정보가 유출될 수 있다는 점입니다. 특히 유출된 비밀번호를 다른 웹사이트에서도 동일하게 사용하고 있다면 '크리덴셜 스터핑' 공격에 노출될 위험이 커집니다. 할리스 측은 비인가 접근 경로를 차단하고 인증 절차를 강화했다고 밝혔으나, 현재 일부 사용자들은 할리스 홈페이지나 앱 접속에 어려움을 겪고 있어 신속한 복구가 요구됩니다.
피해를 최소화하기 위해서는 유출된 비밀번호와 동일한 조합을 사용하는 모든 웹사이트의 비밀번호를 즉시 변경해야 합니다. 또한, 출처가 불분명한 문자 메시지의 링크는 절대 클릭하지 말고, e프라이버시 클린서비스를 통해 본인도 모르게 가입된 웹사이트 내역을 확인하고 정리하는 것이 중요합니다. 할리스 측은 관계 기관 신고 및 조사에 협조하고 있으며, 추가적인 피해 방지 대책 마련이 필요합니다.