
크리덴셜은 디지털 콘텐츠의 출처와 수정 이력을 증명하는 기술 표준인 C2PA 콘텐츠 크리덴셜과, 아이디 및 비밀번호와 같은 인증 정보를 의미하는 두 가지 맥락으로 사용됩니다. 특히 후자의 크리덴셜은 사이버 보안 분야에서 중요한 용어로, 크리덴셜 스터핑 공격의 핵심 요소로 언급되고 있습니다. 이 공격은 유출된 계정 정보를 다른 웹사이트에 무차별적으로 대입하여 침투하는 방식으로, 사용자의 보안 습관을 악용합니다.
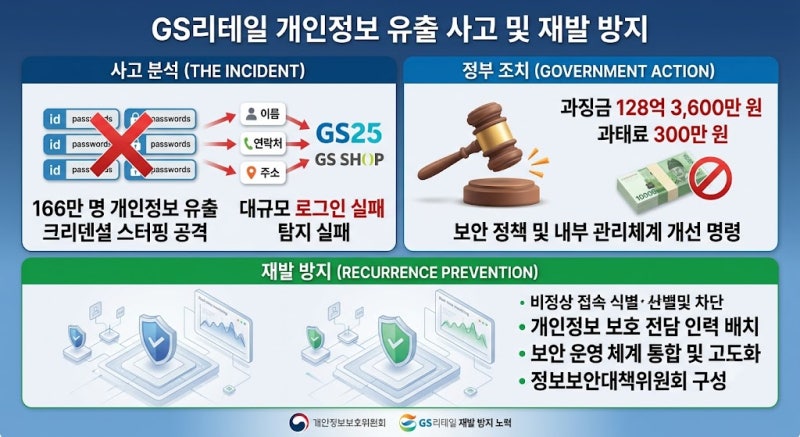
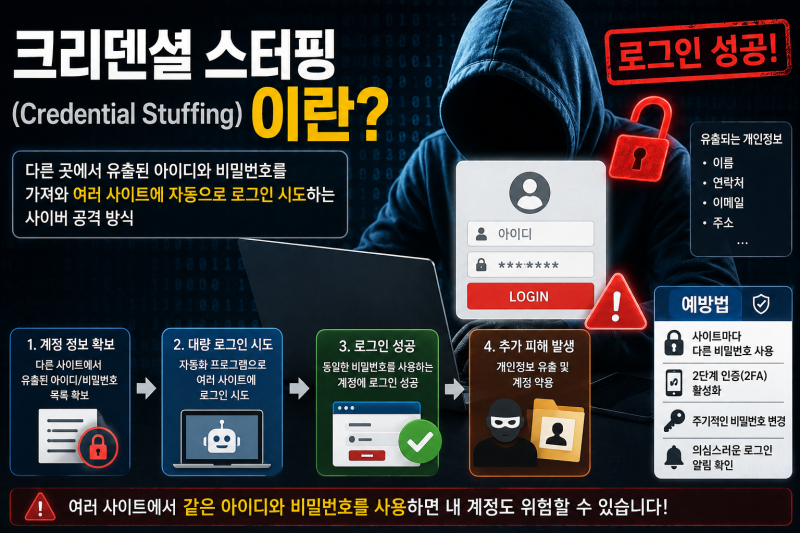
실제 블로그 후기들을 살펴보면, 크리덴셜 스터핑은 이미 유출된 아이디와 비밀번호를 재활용하여 여러 서비스에 로그인 시도를 하는 사이버 공격으로 정의됩니다. 이는 새로운 비밀번호를 알아내는 것이 아니라, 사용자가 여러 사이트에서 동일한 비밀번호를 사용하는 취약점을 노리는 것입니다. 공격자는 자동화된 프로그램을 통해 대량의 로그인 시도를 진행하며, 성공 시 개인정보 유출 및 추가 범죄로 이어질 수 있어 각별한 주의가 필요합니다.
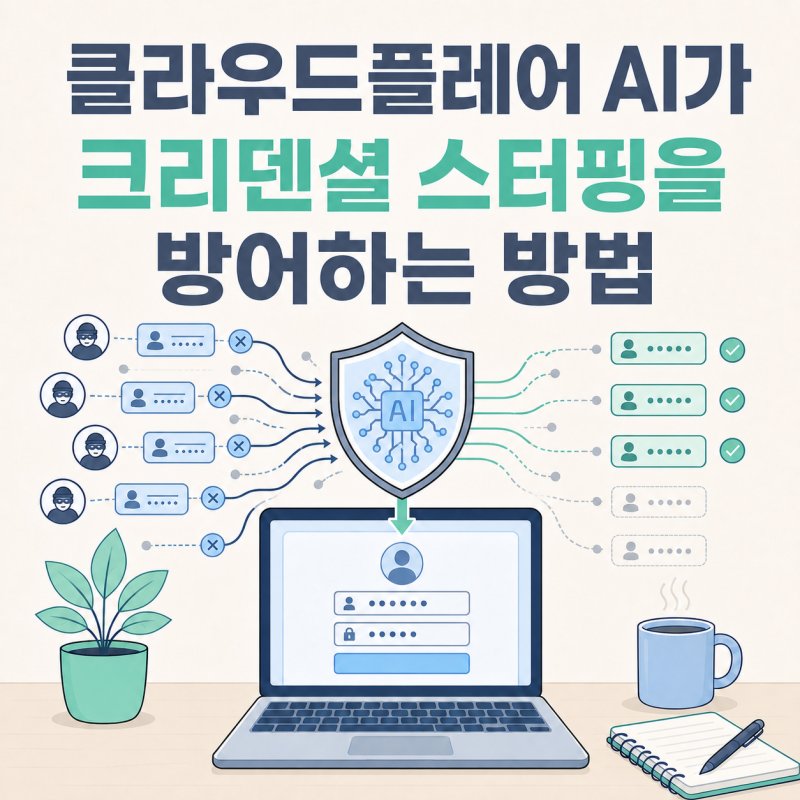
크리덴셜 스터핑 공격을 방어하기 위해서는 각기 다른 웹사이트에 고유한 비밀번호를 사용하는 것이 가장 중요합니다. 또한, 2단계 인증(MFA)을 설정하여 보안을 강화하고, 주기적으로 비밀번호를 변경하는 습관을 들이는 것이 좋습니다. 다크웹 등을 통해 유출된 계정 정보가 재활용될 수 있으므로, 개인정보 유출 소식에 민감하게 반응하고 즉각적인 조치를 취하는 것이 피해를 예방하는 핵심입니다.