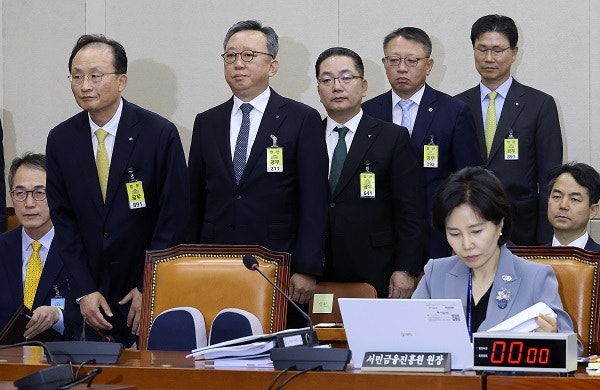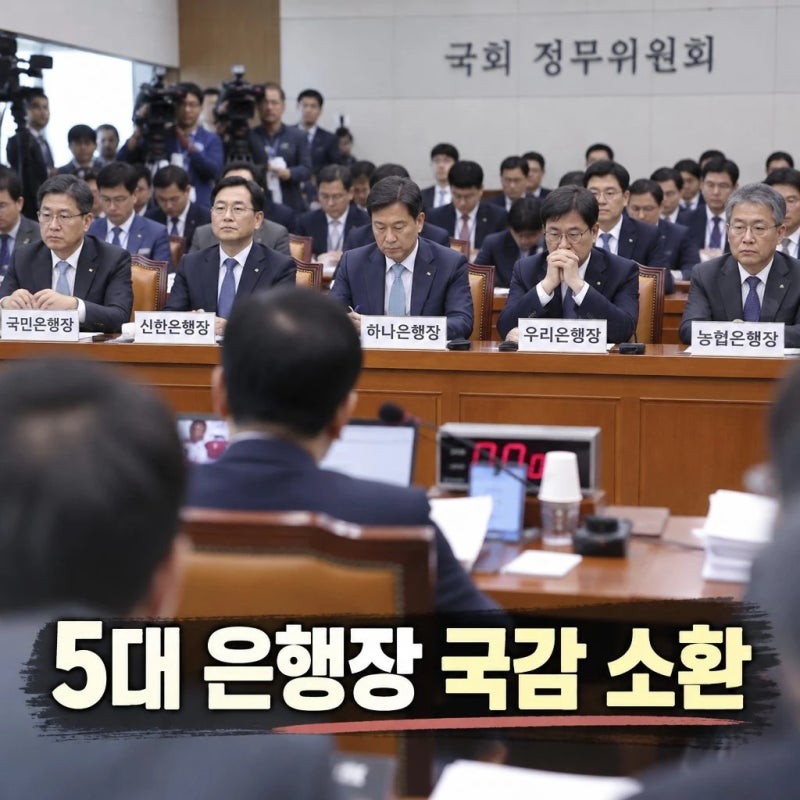
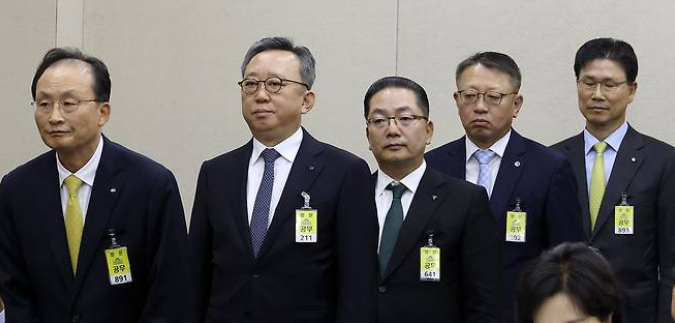
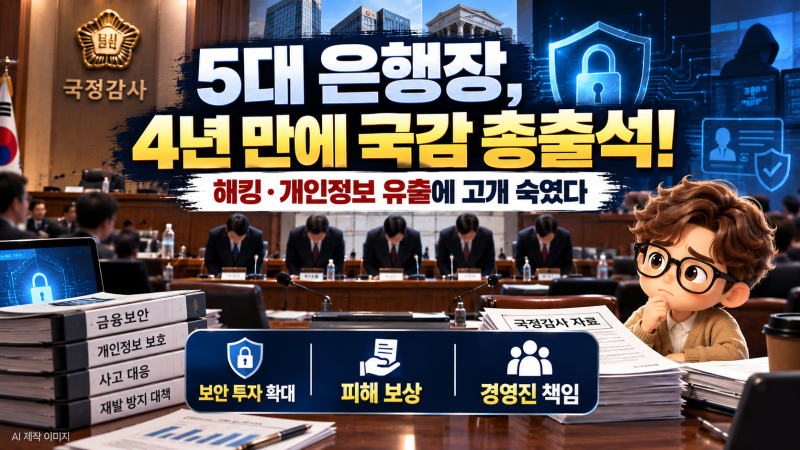
최근 금융권에서 발생한 연쇄 해킹 사고로 인해 5대 시중은행장들이 2026년 10월 19일 국회 국정감사에 출석하여 사과하고 재발 방지 대책을 약속했습니다. 이번 사태는 특히 인공지능(AI)을 활용한 지능형 공격으로 추정되어 금융 보안에 대한 우려를 증폭시켰습니다. 은행장들은 보안 예산 및 인력 확대, AI 기반 방어체계 구축, 그리고 피해 고객 배상 등을 주요 대책으로 제시했습니다.
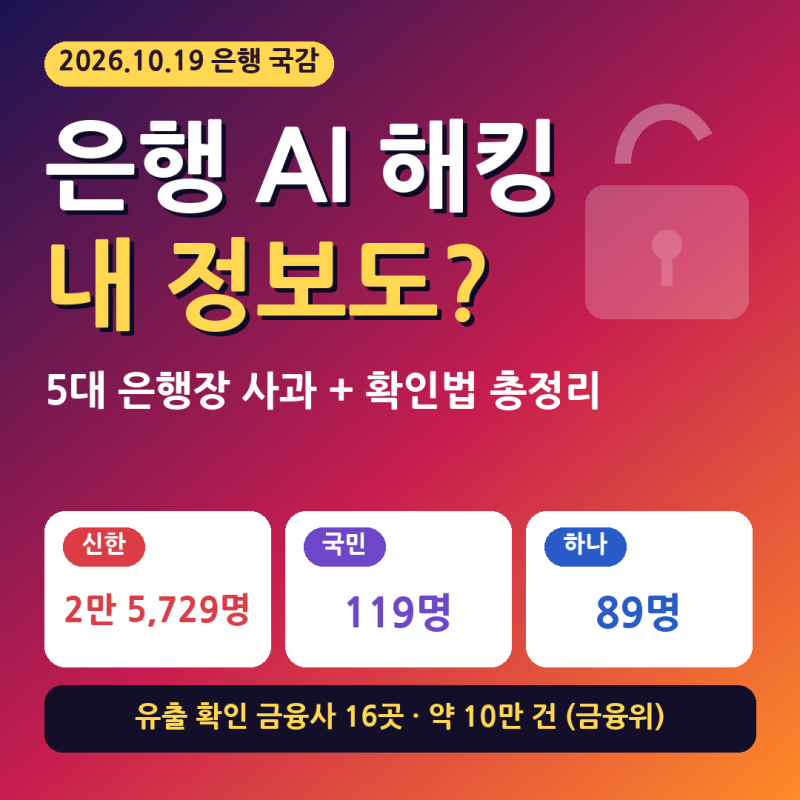
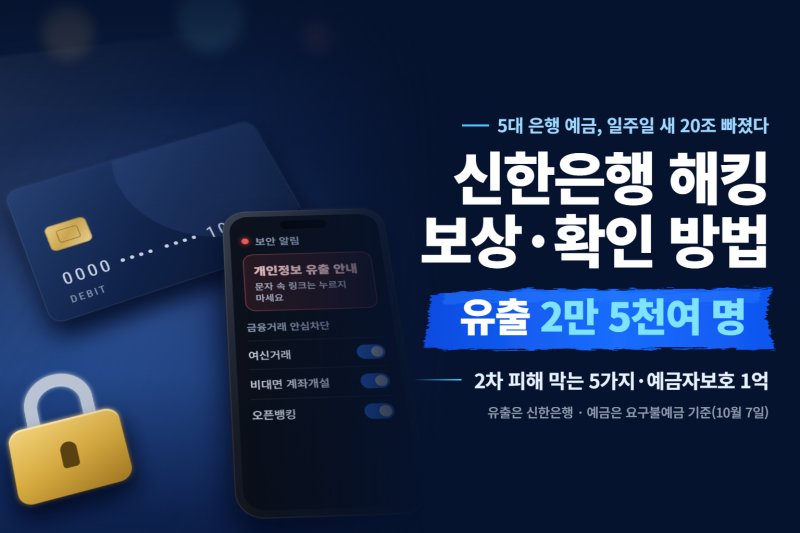
이번 해킹 사태로 인한 고객 정보 유출 규모는 은행별로 상이하게 나타났습니다. 신한은행은 약 2만 5천여 명의 정보가 유출되었으며, KB국민은행과 하나은행에서도 소규모 유출이 확인되었습니다. 반면 우리은행과 NH농협은행은 해킹 시도는 있었으나 고객 정보 유출은 발생하지 않았습니다. 특히 신한은행의 경우 대출모집인 간편조회 서비스가 공격 대상이 되었으며, 유출된 정보에는 이름, 전화번호, 연소득, 대출 산출 한도 등이 포함되어 2차 피해 가능성이 제기되었습니다.
금융 소비자들은 자신의 정보 유출 여부를 직접 확인하고 2차 피해를 예방하기 위한 조치를 취하는 것이 중요합니다. 은행들은 정보 유출 인지까지 걸린 시간을 단축하고, 다중 인증 시스템 강화 및 외부 노출 차단 등 기본적인 보안 수칙을 철저히 준수해야 합니다. 또한, AI 기반 공격에 대응하기 위한 선제적인 기술 투자를 통해 고객 신뢰를 회복하고 안전한 금융 환경을 조성하는 데 주력해야 할 것입니다.