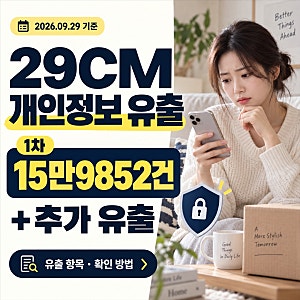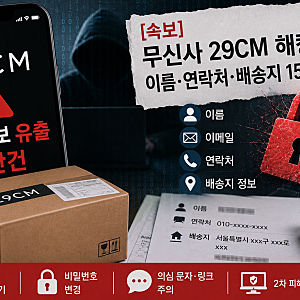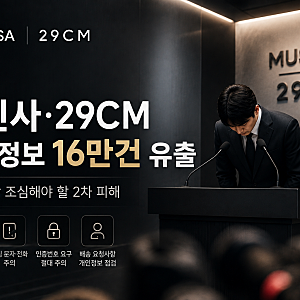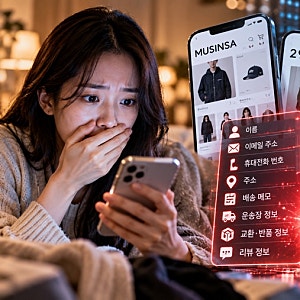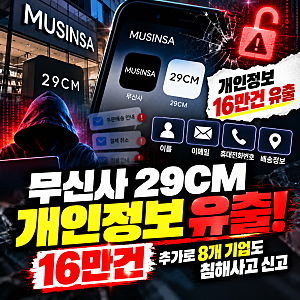

29cm 개인정보 유출 사고는 총 19만 6천여 건의 고객 정보가 유출된 심각한 사태로, 이름, 이메일, 휴대전화 번호는 물론 집 주소와 상세 배송 메모까지 포함되었습니다. 특히 8월 1차 유출에 이어 9월 16일에는 3만 6천여 건의 상세 주문 및 반품 정보가 추가로 유출되어 피해 규모가 더욱 커졌습니다. 이는 API 취약점과 OTP 보안 허점을 노린 해킹으로 파악됩니다.
유출된 정보의 민감성으로 인해 2차 피싱 및 스미싱 범죄 위험이 매우 높습니다. 해커들은 실제 구매 이력을 사칭하여 '배송비 입금 필요'나 '주소지 오류' 등의 악성 문자를 보낼 수 있으므로 각별한 주의가 필요합니다. 29cm 공식 웹사이트나 앱의 '개인정보 침해 사고 안내' 페이지에서 본인 인증을 통해 유출 여부와 항목을 직접 조회하고, 즉시 비밀번호를 변경하는 것이 중요합니다.
과거 블로그 후기들에 따르면, 중국 온라인 쇼핑몰에서 티빙, 29cm 등 국내 서비스 계정이 판매되는 정황이 확인된 바 있어 이번 유출 사고와 맞물려 다시금 주목받고 있습니다. 비록 판매 계정의 정확한 출처가 확인된 것은 아니지만, 개인정보 유출이 의심된다면 동일한 비밀번호를 사용하는 다른 사이트의 보안 설정도 재정비하고 2단계 인증을 활성화하는 등 선제적인 대응이 필요합니다.