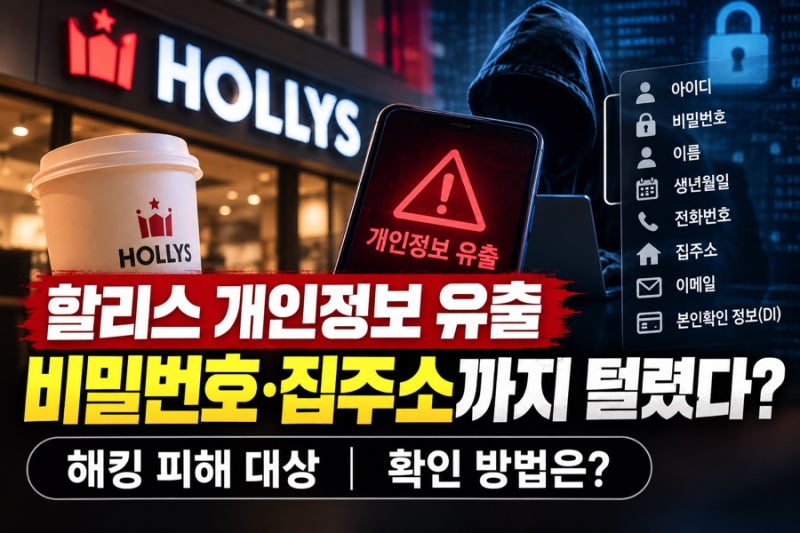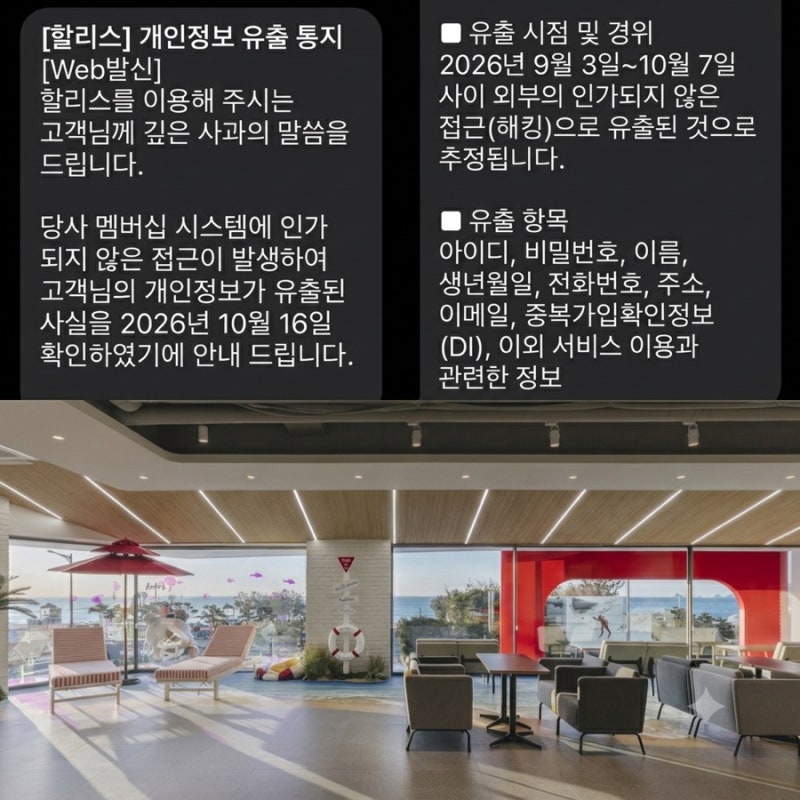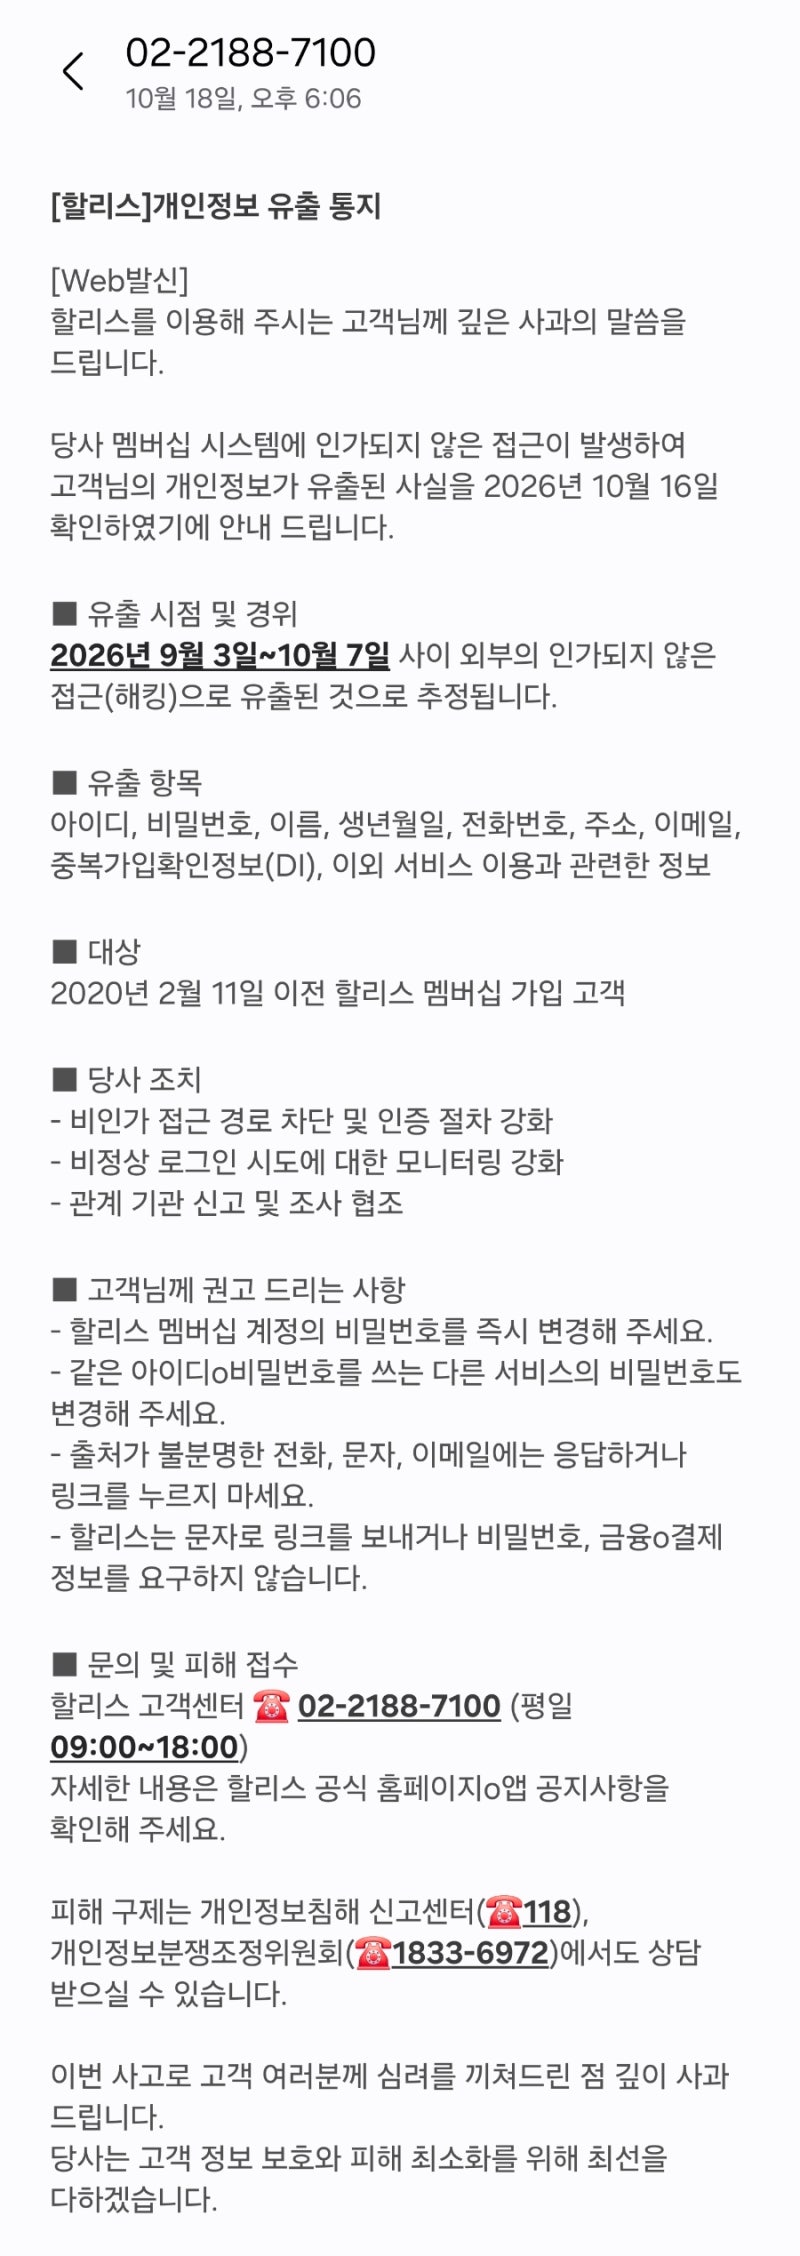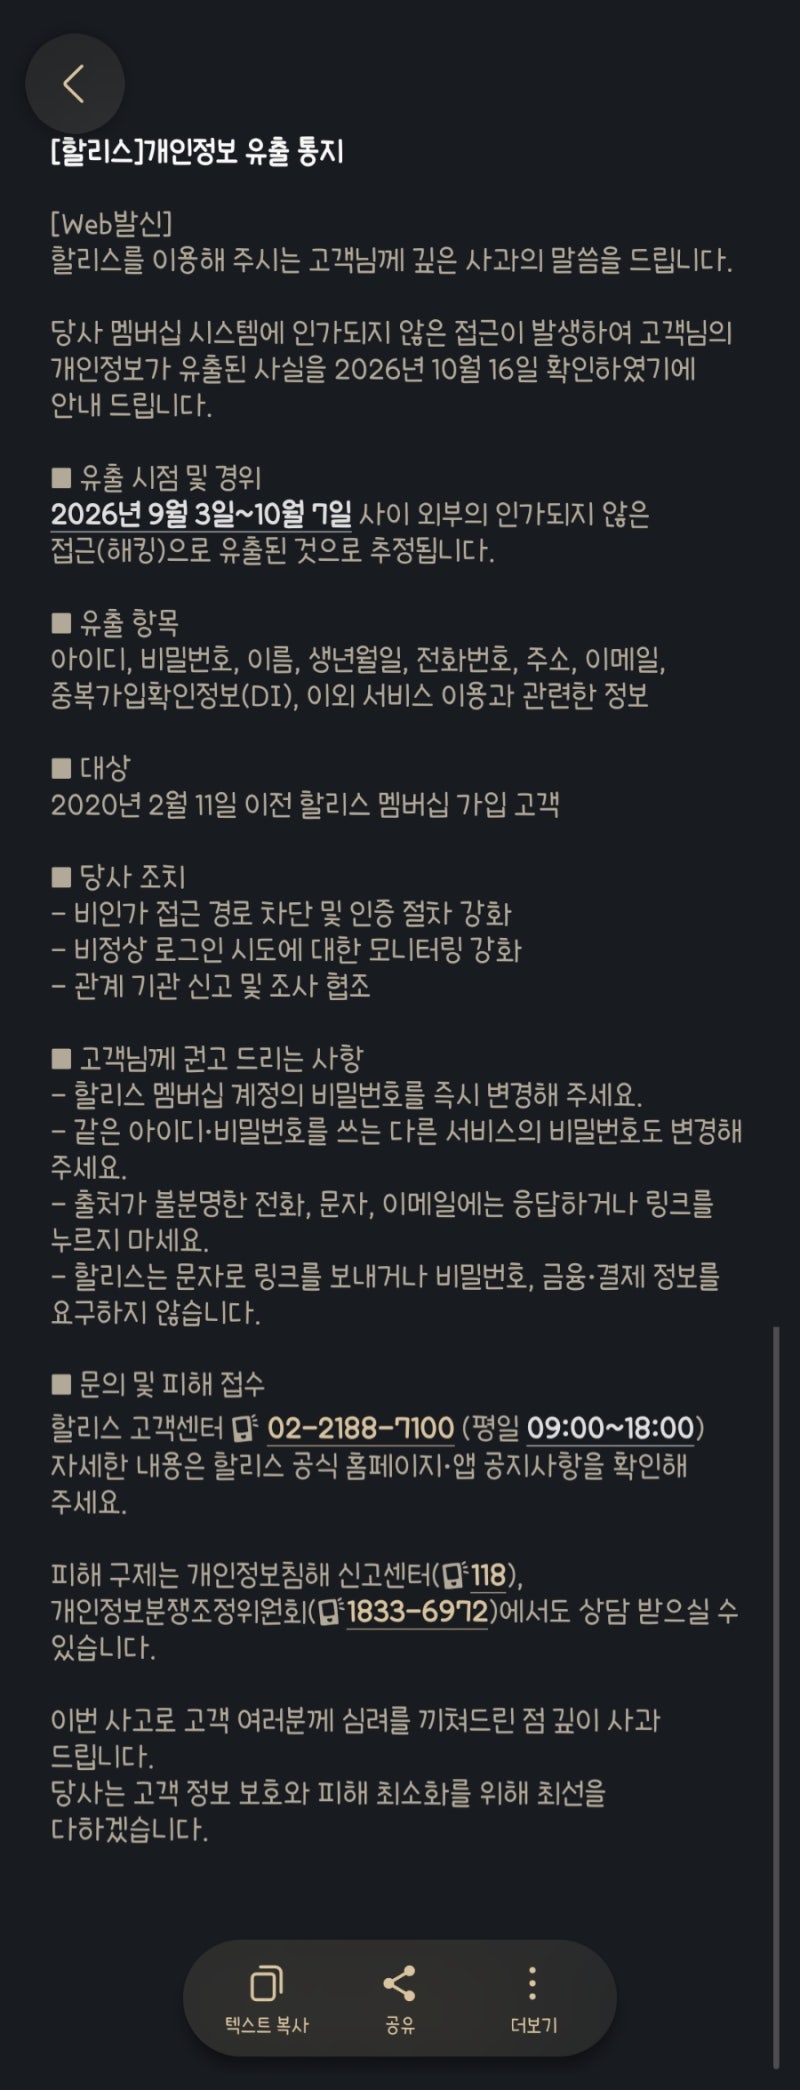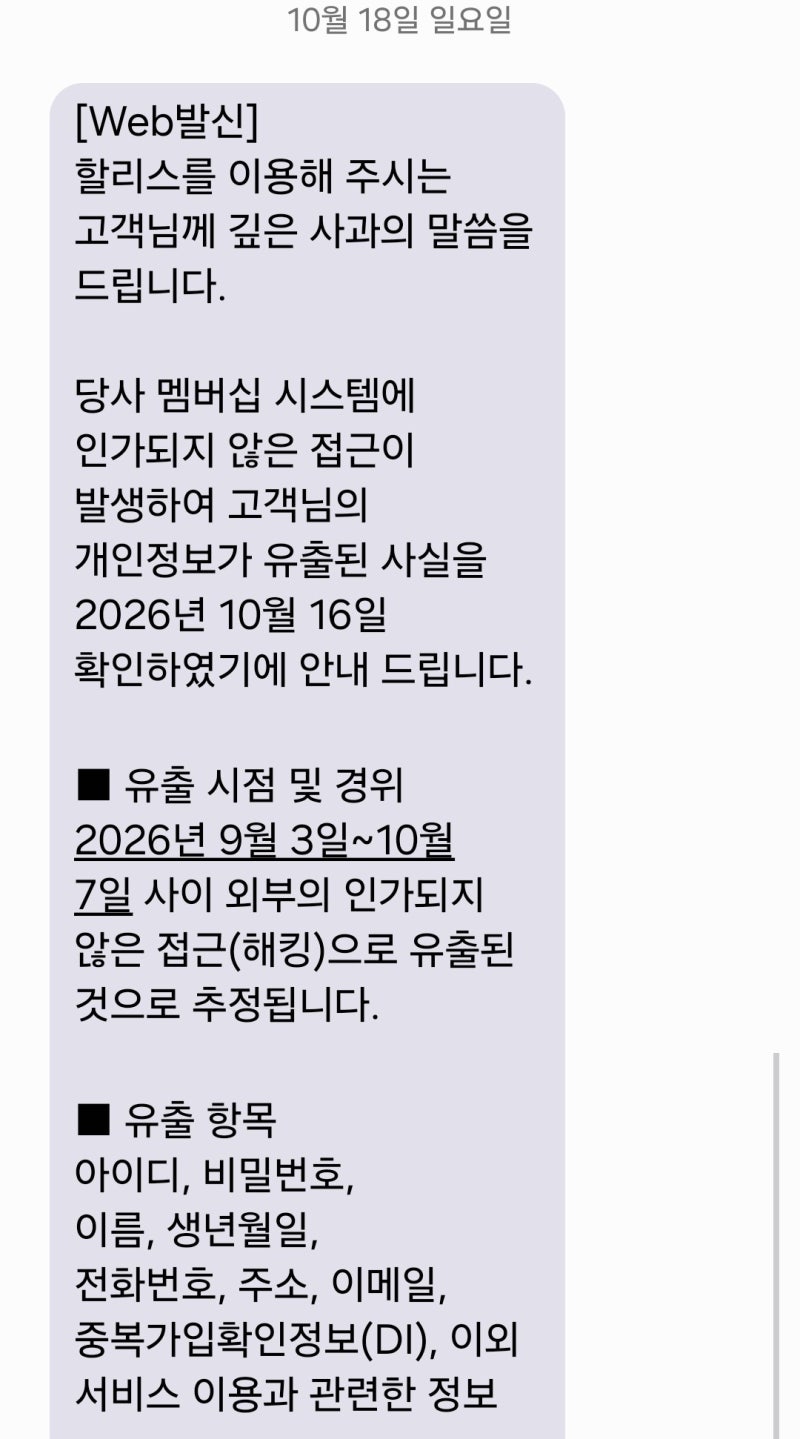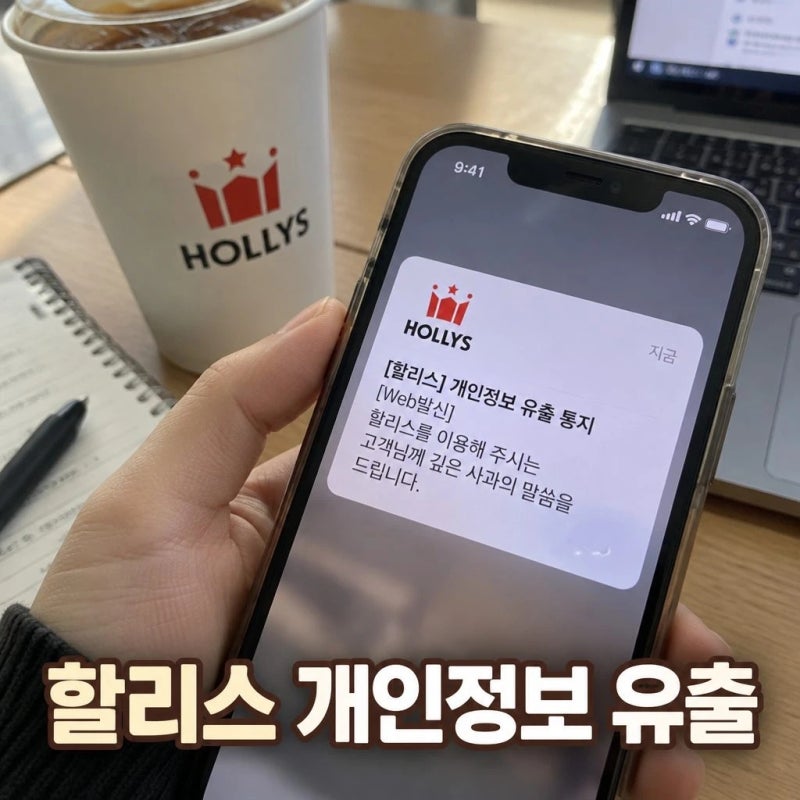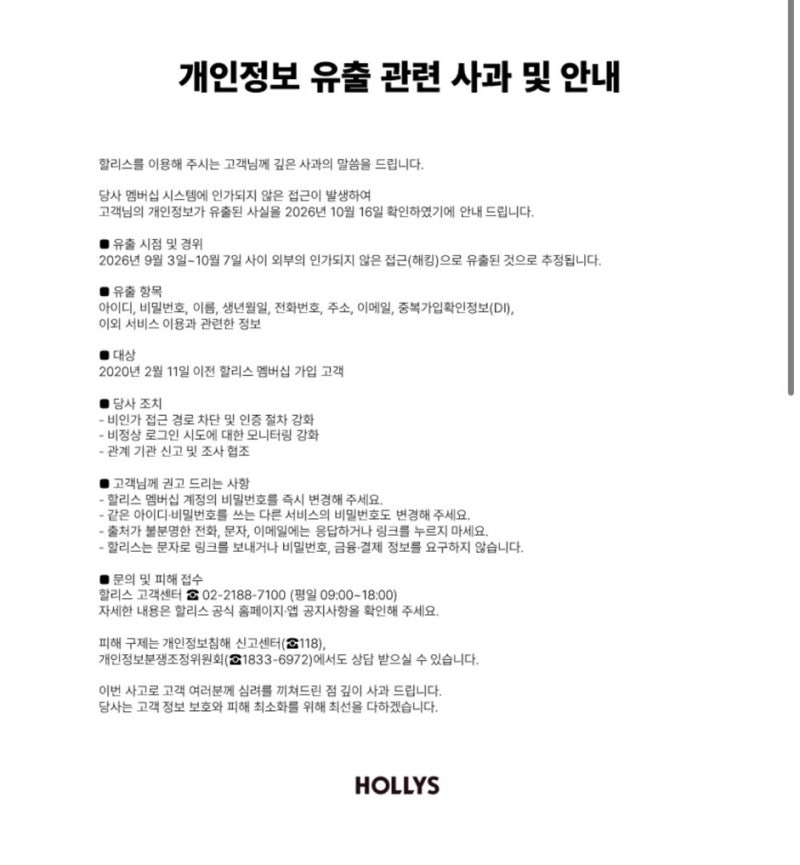
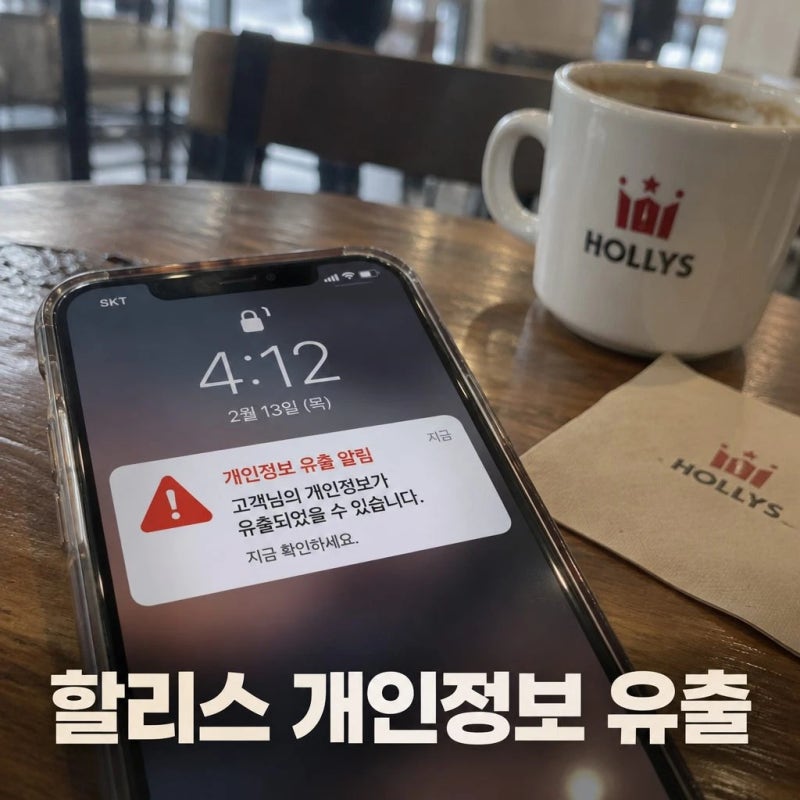
국내 주요 커피 프랜차이즈 할리스의 멤버십 시스템에서 대규모 개인정보 유출 사고가 발생했습니다. 이번 해킹으로 고객들의 아이디, 비밀번호, 이름, 생년월일, 전화번호는 물론 집 주소와 이메일 주소, 중복가입확인정보(DI) 등 민감한 정보까지 유출된 것으로 확인되었습니다. 특히 2020년 2월 11일 이전에 할리스 멤버십에 가입했던 고객들이 이번 유출 사고의 주요 대상에 포함됩니다. 회사는 10월 16일 비정상적인 접근을 인지했으며, 해킹은 9월 3일부터 10월 7일까지 약 35일간 지속된 것으로 추정됩니다.
이번 사고는 단순한 연락처 유출을 넘어 비밀번호와 주소 등 핵심 개인 식별 정보가 포함되어 2차 피해 우려가 커지고 있습니다. 많은 사용자가 여러 웹사이트에서 동일한 아이디와 비밀번호를 사용하는 경향이 있어, 유출된 할리스 계정 정보가 타 금융, 쇼핑몰, SNS 사이트의 계정 탈취(크리덴셜 스터핑)로 이어질 수 있습니다. 또한, 이름, 전화번호, 주소 등 상세 정보가 조합되어 정교한 메시지 피싱 및 스미싱 시도로 악용될 가능성도 제기되고 있습니다.
개인정보 유출 피해를 최소화하기 위해서는 즉각적인 대응이 필수적입니다. 가장 먼저 할리스 공식 홈페이지나 앱이 정상화되는 대로 비밀번호를 변경해야 합니다. 더불어 할리스 계정과 동일한 아이디 및 비밀번호를 사용하는 다른 웹사이트가 있다면 즉시 해당 사이트들의 비밀번호도 변경하는 것이 중요합니다. 출처가 불분명한 문자 메시지나 이메일 속 인터넷 링크는 절대 클릭하지 말고 삭제하여 스미싱 및 피싱 피해를 예방해야 합니다.