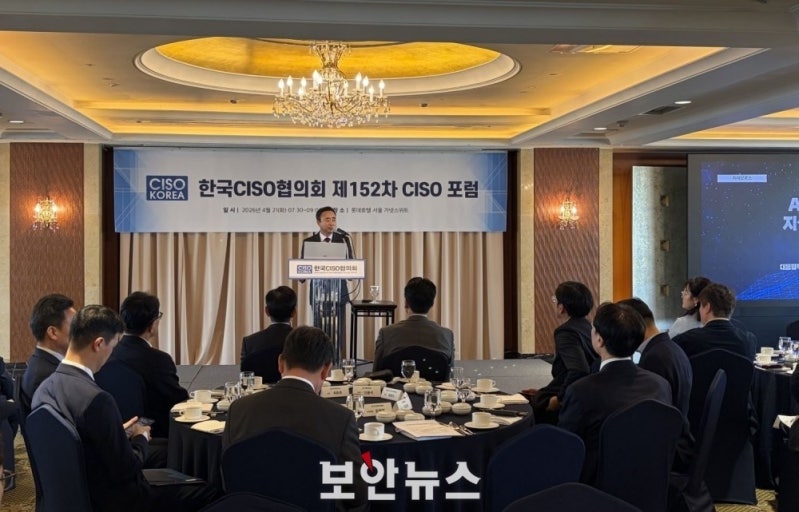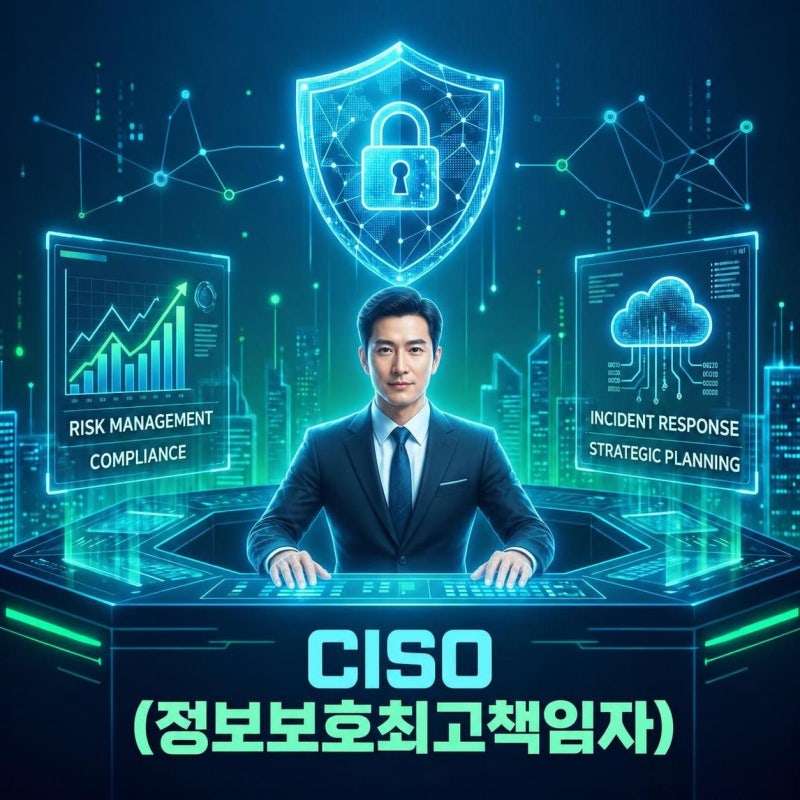
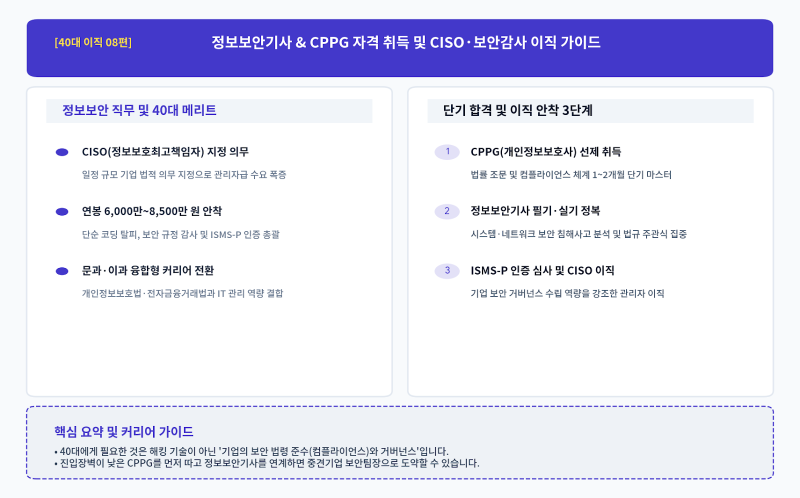
CISO(정보보호최고책임자)는 기업의 정보보호와 정보시스템 보안 전반을 책임지는 직책으로, 최근 개인정보 유출 및 해킹 사고 증가로 그 중요성이 더욱 부각되고 있습니다. 특히 정보통신서비스 제공 기업은 정보통신망법에 따라 CISO를 지정하고 과학기술정보통신부장관에게 신고해야 하는 의무가 있습니다. CISO는 단순히 보안 업무 실무자가 아닌, 정보보호 계획 수립, 위험 식별 및 평가, 교육 및 모의훈련 시행 등 기업의 정보보호 체계를 총괄하는 핵심 역할을 수행합니다.
블로거들은 CISO 지정 의무가 대기업에만 해당된다는 오해와 달리, 소규모 기업에도 적용될 수 있음을 강조합니다. 자본금 1억 원 이하 소기업 등 시행령이 정한 소규모 사업자는 신고 의무가 면제될 수 있으나, 사업주나 대표자가 CISO로 지정된 것으로 간주됩니다. 또한, 자산총액 5조 원 이상 기업이나 ISMS 인증 의무 기업 중 자산총액 5천억 원 이상 기업은 이사를 CISO로 지정해야 하며, 이들에게는 겸직 금지 규정이 적용됩니다. 이처럼 기업의 규모와 업종에 따라 CISO의 지정 기준, 직위, 겸직 가능 여부가 달라지므로 세부적인 확인이 필요합니다.
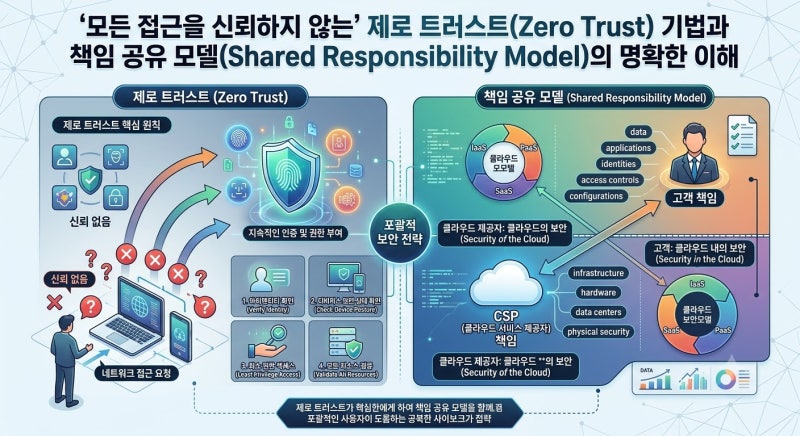
클라우드 환경에서의 보안 강화는 CISO의 주요 과제 중 하나입니다. 블로거들은 제로 트러스트(Zero Trust) 기법과 책임 공유 모델의 이해를 바탕으로 클라우드 인프라의 설정 오류를 방지하고 외부 노출 자산을 최소화할 것을 조언합니다. 특히 관리자 및 원격접속 다중인증(MFA) 적용, 불필요한 포트 차단, 단시간 대량 요청 탐지 등 구체적인 보안 수치와 체크리스트를 통해 실질적인 목표 달성을 독려하고 있습니다. CISO 지정 및 신고 전, 기업의 정보통신서비스 제공 여부, 자본금, 자산총액, 그리고 전기통신사업자 여부 등을 면밀히 확인하는 것이 중요합니다.