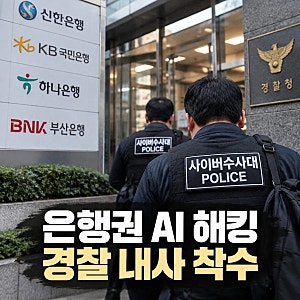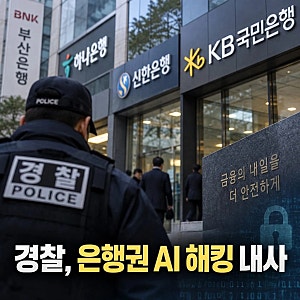


최근 신한은행을 시작으로 KB국민은행, 하나은행, BNK부산은행 등 국내 주요 은행에서 AI 해킹 의혹과 함께 고객 정보 유출 사고가 잇따라 발생했습니다. 핵심 금융거래 시스템이 아닌 대출모집인 서비스, 직원용 업무지원 시스템 등 외부 노출 전산 시스템에서 허점이 발견되었으며, 신한은행에서 약 2만 5천 명, KB국민은행에서 119명의 개인 정보가 유출된 것으로 파악되고 있습니다. 금융당국은 은행·카드업권에 외부 노출 전산 시스템 긴급 점검을 지시했으며, 경찰청 사이버테러대응수사대는 관련 사건에 대한 입건 전 조사에 착수했습니다.
이번 은행권 AI 해킹 의혹은 단순한 개별 금융사의 보안 사고를 넘어, AI 시대에 금융권 전체의 보안 체계가 직면한 위협을 보여주고 있습니다. 특히 고객용 뱅킹 시스템이 아닌 내부 업무 시스템이 공격받았다는 점에서, 금융기관의 전방위적인 보안 강화와 내부 통제 시스템 재정비의 필요성이 강조되고 있습니다. 이러한 사고는 금융 소비자의 불안감을 증폭시키고 금융 서비스 전반에 대한 신뢰도 하락으로 이어질 수 있어, 신속하고 투명한 정보 공개와 재발 방지 대책 마련이 시급합니다.
블로거들은 이번 은행권 AI 해킹 사태에 대해 '내 은행도 포함됐나?'라는 불안감을 해소하기 위한 정보 공유에 집중하고 있습니다. 특히 신한, 국민, 하나은행 등 피해가 확인된 은행들의 개인정보 유출 규모와 현재까지 확인된 유출 정보의 종류를 상세히 분석하고 있습니다. 또한, 블로거들 사이에서는 보이스피싱, 스미싱 등 2차 피해 예방을 위한 여신거래 안심차단, 비대면 계좌 차단, 엠세이퍼, 어카운트인포 등 실질적인 대응법과 개인정보 유출 여부 확인 방법이 활발하게 공유되고 있습니다.