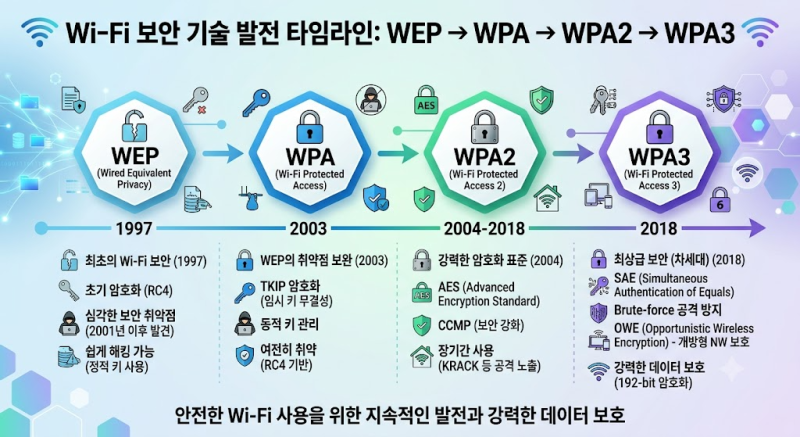

WEP(Wired Equivalent Privacy)는 1999년 등장한 최초의 무선 랜 암호화 표준으로, 유선 랜만큼의 보안성을 제공하겠다는 목표로 개발되었습니다. 그러나 설계상의 치명적인 취약점으로 인해 현재는 보안상 매우 취약한 것으로 평가되며, WPA, WPA2, WPA3 등 후속 기술들이 이를 대체하며 발전해 왔습니다. 특히 RC4 암호화 알고리즘의 문제점과 키 관리 방식의 한계로 인해 몇 분 만에 쉽게 해킹될 수 있는 수준이었습니다.
실제 블로그 후기들을 살펴보면, WEP는 노트북 한 대와 무료 도구만으로도 쉽게 뚫리는 수준이었다는 점이 공통적으로 지적됩니다. 이는 RC4 암호의 통계적 편향성과 같은 키스트림을 반복 사용하는 문제에서 비롯된 것으로 분석됩니다. 이러한 취약점 때문에 WEP는 현재 사용이 권장되지 않으며, WPA2나 WPA3와 같은 강화된 보안 프로토콜로의 전환이 필수적입니다.
따라서 기업이나 개인 무선망 구축 시에는 WEP 사용을 지양하고, 최소한 AES-CCMP 기반의 WPA2를 사용하며 최신 보안 패치를 적용하는 것이 중요합니다. 가능하다면 SAE 기반의 WPA3를 우선적으로 검토하여 더욱 강화된 비밀번호 추측 공격 방어 및 관리 프레임 보호 기능을 활용하는 것이 현명한 선택입니다. 과거의 취약점을 이해하는 것은 현재와 미래의 보안 전략을 수립하는 데 중요한 통찰을 제공합니다.