
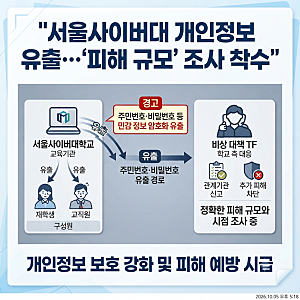
서울사이버대학교에서 재학생과 교직원 등 구성원의 방대한 개인정보가 유출된 것으로 확인되어 학교 측과 관계 당국이 정확한 피해 규모와 경위 파악에 나섰습니다. 한국인터넷진흥원(KISA)으로부터 개인정보 유출 통보를 받은 학교는 즉시 비상 대책 태스크포스(TF)를 구성하고 관계기관에 신고했으며, 현재 유출 경위 및 추가 피해 방지 조치를 진행 중입니다. 유출된 정보에는 성명, 학번, 연락처, 이메일, 주소 등 주요 개인정보가 포함되었으나, 주민등록번호와 비밀번호 등 민감 정보는 암호화된 상태로 유출된 것으로 파악되었습니다.
블로그 후기에 따르면, 유출된 개인정보는 성명, 학번, 생년월일, 연락처, 이메일, 주소, 학과, 학적 상태, 입학 및 학력 정보 등 방대한 범위에 이릅니다. 학교 측은 암호화된 정보가 복호화된 정황은 발견되지 않았다고 밝혔으며, 현재 유출 경로와 시점을 면밀히 조사하며 재발 방지와 추가 피해 차단을 위한 보안 조치를 강화하고 있습니다. 이번 사건은 교육기관의 사이버 보안 취약성을 드러내며 개인정보 보호 관리 체계 재점검의 필요성을 강조하고 있습니다.
개인정보 유출 사고 예방을 위해 주기적인 비밀번호 변경과 출처 불명확한 메일 및 문자 주의가 필요하며, 서울사이버대 계정과 동일한 아이디와 비밀번호를 사용하는 다른 웹사이트의 비밀번호도 즉시 변경해야 합니다. 또한, 금융 거래 내역을 수시로 확인하여 의심스러운 인출이나 결제 시도를 감시하고, 피해 발생 시 한국인터넷진흥원 개인정보침해신고센터나 경찰청 사이버수사국에 신고하여 도움을 요청하는 것이 중요합니다. 학교 측은 피해 학생과 교직원에게 유출된 정보의 정확한 범위와 내용을 투명하게 공개하고 후속 조치와 보상 절차를 명확히 안내해야 합니다.