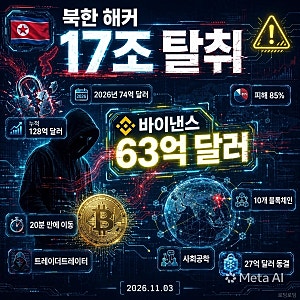
2026년 10월 말, 세계 최대 가상자산 거래소 바이낸스에서 약 63억 6천만 달러에 달하는 대규모 가상자산 탈취 사건이 발생했습니다. 미국 FBI는 이 사건의 배후에 북한 해킹 조직인 '트레이더트레이터'가 있다고 지목했습니다. 북한 해커들은 지난 6월부터 바이낸스 직원에게 접근하여 가짜 채용 면접을 진행하며 악성코드를 심는 수법으로 내부 시스템에 침투한 것으로 파악되었습니다. 이들은 수개월에 걸쳐 치밀하게 준비하여 핫월렛 서명 인프라를 공격했습니다.
이번 바이낸스 해킹 사건은 북한 해커들이 인공지능(AI)을 활용하여 디지털 자산을 탈취하려는 새로운 시대를 예고하고 있습니다. 블로거들은 해커들이 탈취한 자금이 동결되는 것을 막기 위해 스테이블코인으로 바꿔치기하는 등 고도의 교란 작전을 펼쳤다고 분석했습니다. 또한, 보안 전문가들은 북한 해커들이 이미 바이낸스의 내부 전산 구조와 승인 권한 메커니즘을 파악했기 때문에, 남아있는 다른 지갑이나 연계 시스템을 노린 2차 공격 가능성도 제기하고 있습니다. 이는 가상자산 거래소의 보안 시스템 강화와 사용자들의 각별한 주의를 요구하는 시사점을 던지고 있습니다.
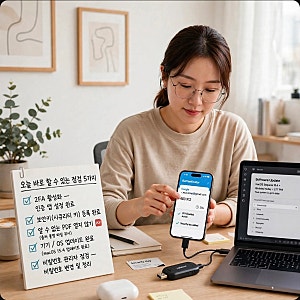
블로그에서는 이번 바이낸스 해킹 사건이 단순한 금전 탈취를 넘어 북한의 연간 수출액의 13배에 달하는 막대한 규모라는 점에 주목하고 있습니다. 특히, 북한 해커들이 가짜 채용 면접이라는 사회공학적 기법을 통해 기업 내부망에 침투하는 치밀함에 대한 경각심이 높아지고 있습니다. 블로거들은 이러한 공격 방식이 한국의 가상자산 거래소나 다른 기업에도 적용될 수 있다는 우려를 표하며, 개인 사용자들에게도 2단계 인증 설정과 낯선 첨부파일 확인 등 기본적인 보안 수칙 준수를 강조하고 있습니다. 아래 블로그 글들을 통해 북한 해커들의 구체적인 수법과 가상자산 보안 강화 방안에 대해 더 자세히 알아보실 수 있습니다.


![해킹]북한 해커의 무서운 수법, 바이낸스 직원 가짜 면접으로 악성코드 심었다](https://mblogthumb-phinf.pstatic.net/MjAyNjExMDRfMjk5/MDAxNzkzNzQ3ODg5MDI4._neAtN5q-jXsB-5-P6a9CFsIeqFv6GBRpP9SuR0hAF4g.KxJ2cONT_zFP34Je6L1YDBh8OBNONo7ypPNBoGrpGY4g.JPEG/%3F%95%B4%3F%82%B9.jpg?type=ffn300_300)