AI 핵심 요약
이재명 대통령 부부를 비롯해 국무위원, 청와대 직원, 출입 기자 등 공군 1호기 탑승자 168명의 개인정보가 약 5개월간 인터넷에 노출된 사실이 뒤늦게 밝혀졌습니다. 특히 신원이 외부에 공개되지 않는 경호관과 수행원들의 정보까지 유출된 것으로 파악되었습니다. 청와대 관계자는 보도 내용을 사전에 인지하고 대응 조치를 취했으며, 외교부 등에서 추가 조치를 할 예정이라고 밝혔습니다.
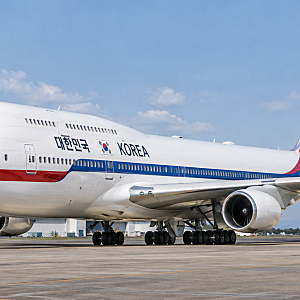
이번 정보 유출은 지난 6월 벨기에, 이탈리아, 프랑스 등 유럽 순방 당시 공군 1호기에 탑승한 수행원들의 정보가 담긴 파일의 악성코드 감염 여부를 확인하는 과정에서 업로드된 것으로 추정됩니다. 해당 파일은 대통령 순방 전인 6월 2일부터 게시되어 최근까지 노출되었으며, 정부가 이를 뒤늦게 인지했다는 점에서 보안 관리의 허점이 드러났습니다. 특히 경호 인력의 정보까지 포함된 점이 심각한 문제로 지적되고 있습니다.
블로그에서는 이번 대통령 1호기 정보 유출 사건의 심각성을 다각도로 분석하고 있습니다. 일부 블로거들은 5개월이라는 장기간 노출과 경호 인력 정보 포함 여부를 주요 문제점으로 꼽으며, 정보 유출 경로와 악성코드 감염 원인에 대한 심층적인 분석을 시도하고 있습니다. 또한, 이번 사건이 향후 사이버 보안 시스템 강화에 어떤 영향을 미칠지, 그리고 유사 사례 방지를 위한 구체적인 대책은 무엇인지에 대한 궁금증을 제기하고 있습니다.