AI 핵심 요약
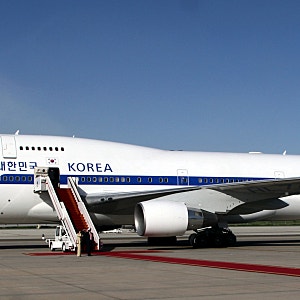
지난 6월 대통령의 유럽 순방 시 공군 1호기 탑승자 명단이 외부 유료 사이트에 게시되어 민감한 개인정보가 유출되는 사건이 발생했습니다. 이 파일에는 대통령 부부와 정부 고위 인사 등 168명의 이름, 직책, 생년월일, 여권번호 등이 포함되어 있었으며, 해당 정보는 5개월 동안 온라인에 방치된 것으로 확인되었습니다. 이번 유출은 해킹보다는 내부 보안 관리의 허점으로 발생했을 가능성이 제기되고 있습니다.
이번 공군 1호기 정보 유출 사건은 국가 주요 인사의 개인정보가 쉽게 노출될 수 있다는 점에서 사이버 안보에 대한 심각한 우려를 낳고 있습니다. 특히, 악성코드 검사 사이트에 중요 정보가 업로드된 경위와 정부가 이를 인지하기까지 오랜 시간이 걸렸다는 점은 보안 시스템의 전반적인 재검토가 필요함을 시사합니다. 블로거들 사이에서는 국가 안보의 핵심인 대통령 전용기 관련 정보가 이처럼 허술하게 관리되었다는 점에 대한 비판의 목소리가 높습니다.
블로그에서는 이번 공군 1호기 정보 유출 사건의 구체적인 경위와 정부의 대응에 대한 심층적인 분석이 이어지고 있습니다. 특히 대통령의 여권 재발급 여부, 유출된 정보의 범위, 그리고 향후 개인정보 보호를 위한 정부의 조치 방안에 대한 궁금증이 커지고 있습니다. 블로거들은 이번 사태를 통해 개인정보 유출 사고 발생 시 대처 방법과 국민들이 자신의 정보를 어떻게 지킬 수 있는지에 대한 실질적인 정보를 공유하며 독자들의 관심을 유도하고 있습니다.