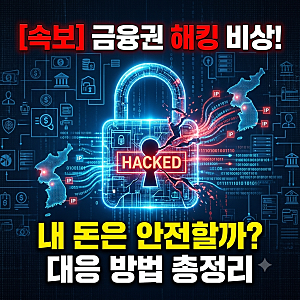
최근 국내 금융권을 대상으로 한 대규모 해킹 시도에서 북한 인터넷 프로토콜(IP) 대역의 접근이 440만 건 이상 탐지되었습니다. 금융당국은 지난 21일 금융보안 통합관제시스템 '퍼스트(FIRST)'를 통해 가상자산 거래소를 포함한 금융회사들에 북한 IP의 스캔성 접근에 대한 보안 유의사항을 전달했습니다. 이번 사건은 기존 금융권뿐만 아니라 증권사, 운용사, 가상자산거래소까지 연쇄적으로 영향을 미치며 금융 시스템 전반의 보안 위협이 고조되는 상황입니다.
금융당국은 탐지된 IP가 북한 대역으로 분류되더라도 공격 주체를 북한 해커로 단정하기는 어렵다는 입장을 밝혔습니다. 이는 IP 주소를 우회하거나 조작하는 방식으로 실제 접속 위치를 숨길 수 있기 때문입니다. 그럼에도 불구하고 금융권에서는 이번 사태를 계기로 IT 자산 보안 강화와 더불어 2차 인증, 여신거래 안심차단, 금융인증서 재발급 등 이용자들의 적극적인 보안 설정 점검을 촉구하고 있습니다. 실제 피해 여부와 관계없이 잠재적 위협에 대한 경각심이 높아지고 있습니다.
블로그에서는 이번 북한 IP를 통한 금융권 해킹 시도에 대해 스캔성 접근의 의미와 함께 내 금융 정보를 지키는 필수 보안 설정 3가지 등 실질적인 대응 방안에 주목하고 있습니다. 특히 440만 건이라는 대규모 접근 시도가 실제 피해로 이어졌는지, 그리고 이러한 사이버 공격에 대한 금융당국의 긴급 대응과 이용자 주의사항에 대한 심층적인 분석이 이어지고 있습니다. 블로거들은 내 계좌의 안전을 확인하고 대비하는 방법에 대한 구체적인 정보를 공유하며 독자들의 궁금증을 해소하고 있습니다.