
북한 IT 인력이 신분을 위장하여 국내 민간 기업에 침투, 실제 개발 업무까지 수행한 정황이 포착되어 경찰이 수사에 착수했습니다. 이는 북한 IT 인력이 국내 기업에 위장 취업한 첫 사례로 알려졌습니다. 경찰은 이들에게 지급된 자금의 규모와 방식, 그리고 조직 연계 가능성 등을 다각도로 조사하고 있습니다. 지난해에도 북한 IT 인력의 위장 취업 의혹이 인지되어 수사가 진행된 바 있습니다.
북한은 IT 인력을 해외 기업에 위장 취업시키는 과정을 '공장'처럼 자동화하여 운영하고 있습니다. AI가 이력서를 작성하고 봇이 하루 수십 건의 지원서를 제출하는 방식으로 침투를 시도하며, 이로 인해 침투 흔적을 찾기 어려운 경우가 많습니다. 실제로 이러한 방식으로 한 거래소에서 단 12분 만에 3,800억 원이 유출된 사례도 발생했습니다. 국내 기업들은 이러한 지능적인 침투 방식에 대한 경각심을 높여야 할 시점입니다.
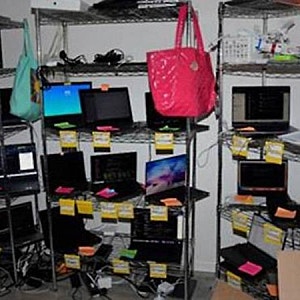
블로그에서는 북한 IT 인력의 위장 취업 수법에 대한 심층 분석이 활발하게 이루어지고 있습니다. 특히 노트북 농장을 활용한 원격 근무 방식과 미국 연방정부까지 침투했던 해외 사례들이 조명되며 국내 기업들의 주의를 촉구하고 있습니다. 블로거들은 북한 IT 인력들이 어떻게 신분을 속이고 기업 시스템에 접근하는지, 그리고 이로 인해 발생할 수 있는 보안 위협에 대해 구체적인 정보를 제공하고 있습니다.